

このページは英語のページを機械翻訳したものです。内容は英語のページが正です。 英語のページを読む
次の節は、翻訳した後に英語のページが変わっています。
アカウントとドメインへの処分、通報の対応
運営者とモデレーターが、アカウントやドメインに処分を行い、異議申し立てを審査し、通報に対応し、ほかのサーバーに何が届いたかを確かめ、監査ログを読む方法を説明します。
アカウントの管理と配送の確認(どちらも管理 API のみ)を除き、ここで説明することはすべて、管理 API(/api/v1/admin/...、スコープ admin:read / admin:write)と CLI(my admin account action / my admin domain / my admin report / my admin appeal)で行えます。
管理 API にはロールの権限が必要です。アカウントの管理、処分、異議申し立てには manage_accounts、ドメインへの処分には manage_domains、通報には manage_reports が必要です。
CLI はサーバーと同じ設定(-config または環境変数)で DB に直接接続し、どのユーザーが操作したかは記録しません(issued_by_user_id などのフィールドは NULL になり、監査ログの操作者は cli になります)。
通報から処分、異議申し立てまで
Section titled “通報から処分、異議申し立てまで”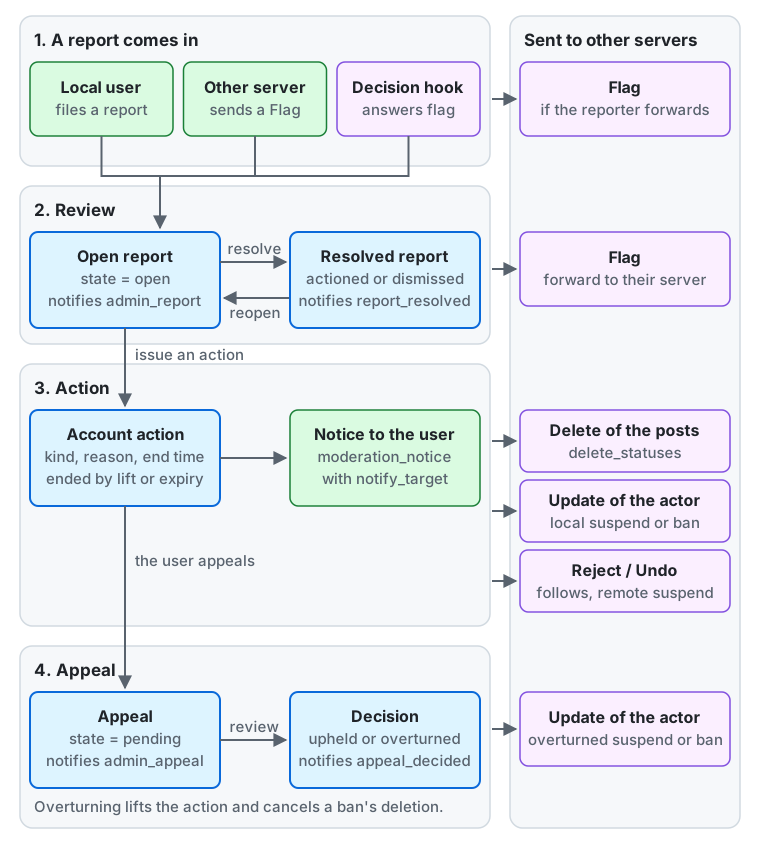
図の上から順に説明します。
- 通報が届く。 ローカルの利用者が通報するか、ほかのサーバーが
Flagを送ってくるか(そのドメインにreject_reportsがあると破棄されます。ドメインへの処分を参照してください)、判定フックがflagと答えます (外部の審査が出した通報)。ほかのサーバーのアカウントを通報する ローカルの利用者は、通報を転送するかどうかを選べます。転送すると、そのサーバーにすぐFlagが送られます。 - 確認。 通報は
openになり、モデレーターにadmin_reportの通知が届きます。解決すると、結果がactionedまたはdismissedのresolvedになり、ローカルの通報者にreport_resolvedの通知が届きます。 再開するとopenに戻ります。ほかのサーバーのアカウントについての通報を転送すると、そのサーバーにFlagが送られます (通報)。 - 処分。 モデレーターが通報からアカウントへの処分を行うと、その通報は
actionedとして解決されます。処分は通報なしで行うこともできます。処分には種類、理由、終了日時があり、 解除されるか期限が切れると終わります。notify_targetを付けると、利用者にmoderation_noticeの通知が届きます (利用者に見えるもの)。ほかのサーバーには、delete_statusesでは投稿のDelete、 ローカルのアカウントのsuspendやbanが始まるときと終わるときには Actor のUpdate、リモートのアカウントのsuspendが断ち切ったフォローについてはReject/Undoが届きます。 - 異議申し立て。 ローカルの利用者が処分に異議を申し立てます。異議申し立ては
pendingになり、モデレーターにadmin_appealの 通知が届きます。審査の結果はupheldまたはoverturnedで、利用者にappeal_decidedの通知が届きます。 処分を取り消すと、その処分は解除され、banによる削除も取り消されます。そのため、ローカルの アカウントのsuspendやbanを取り消すと、Actor のUpdateが送られます(異議申し立て)。
担当の割り当て、メモ、お知らせ、異議申し立てはこのサーバーにとどまります。サーバーの外に出るのは右の列のアクティビティだけです。
Web クライアントでのモデレーションとサーバー管理
Section titled “Web クライアントでのモデレーションとサーバー管理”Web クライアントでは、スタッフ向けの画面が 2 つに分かれています。 ナビゲーションの「モデレーション」と「管理」は、ロールがそのグループの権限を 1 つ以上持っている人にだけ表示されます。どの画面も、権限のない人には理由だけを表示し、サーバーもその人のリクエストを拒否します。
| グループ | 権限 | 画面 |
|---|---|---|
モデレーション(/moderation) |
manage_reports、manage_accounts、manage_domains、manage_invites、view_audit |
通報(/moderation/reports)、異議申し立て(/moderation/appeals)、登録の審査(/moderation/registrations)、自動審査(/moderation/hook-decisions)、アカウント(/moderation/accounts)、登録の拒否リスト(/moderation/signup-blocks)、招待(/moderation/invites)、ドメインへの処分(/moderation/domain-actions)、連合先のサーバー(/moderation/instances)、監査ログ(/moderation/audit-log) |
サーバー管理(/admin) |
manage_settings、manage_rules、manage_roles、manage_jobs、manage_login_recovery、manage_custom_emojis、manage_webhooks、manage_announcements、manage_finance、manage_supporters、manage_oauth_apps、manage_service_closure、manage_errors、manage_login_providers |
サーバーの設定(/admin/settings)、ルール(/admin/rules)、規約とポリシー(/admin/documents)、リンクカードのドメイン(/admin/link-card-domains)、ジョブキューと失敗したジョブ(/admin/jobs)、エラー(/admin/errors、manage_errors)、UX の計測(/admin/ux-measurements、manage_errors)、カスタム絵文字(/admin/custom-emojis)、お知らせ(/admin/announcements)、Webhook(/admin/webhooks)、費用と収入(/admin/finance、manage_finance)、サポーター(/admin/supporters、manage_supporters)。manage_login_recovery(ログインの復旧: 二要素認証の解除とパスワードのリセット用リンクの発行)と manage_roles(アカウントへのロールの付与と取り消し)は、アカウントの「管理」ページ(/moderation/accounts/{id}/manage。manage_accounts も必要です)のセクションとして表示されます |
- 「モデレーション」のバッジは、未解決の通報、承認待ちの登録、審査待ちの異議申し立ての合計です(モデレーター向けの通知と未処理の件数)。「管理」には件数を表示しません。
- どちらのグループも、あなたのロールの権限で開ける画面の一覧から始まります。各画面には何があるかを示す一文があり、キューには、そこで待っているものの数も表示されます(通報は未解決の通報、異議申し立ては審査待ち、登録の審査は承認待ち、カスタム絵文字は審査待ちの申請、エラーは未解決のエラーを数えます)。どの画面も開けないグループには、その理由が表示されます。 ロールが開けない画面のアドレスを開くと、そのことが表示され、グループの一覧へのリンクが付きます。
- 組み込みの
moderatorが持つのはmanage_reports、manage_accounts、view_auditだけで、「管理」は表示されません。「ドメインへの処分」と「連合先のサーバー」の画面(manage_domains)も表示されないため、 これらを任せるには、その権限を持つロールを作って付与してください(ロールの付与と取り消し)。 - 管理 API のパスはグループにかかわらず
/api/v1/admin/...で、スコープも同じadmin:read/admin:writeの組です。API リファレンスでは、グループはタグ(admin-moderation、admin-server)で分かれています。 サーバーの外のサービスは、権限のスコープを使って、1 つの権限の操作を呼び出せます(別のサービスに管理 API を使わせる)。 - 権限には 3 つ目のグループ「利用者の機能」(
view_finance、create_custom_emojis、start_voice_rooms、create_invites、keep_posts_longer、create_articles、create_events)があり、スタッフ向けの画面の外にあります。これらの権限だけを持つ人には「モデレーション」も「管理」も表示されず、view_financeを持つ人のナビゲーションには、設定のあとに「会計」(/finance)が表示されます。 その API は利用者向けの名前空間にあり(GET /api/v1/finance/cost_totalsとGET /api/v1/finance/income_totals、スコープread:finance)、admin:*のスコープは必要ありません。表示する内容はインスタンス設定のfinance_viewer_*で決まります。
別のサービスに管理 API を使わせる
Section titled “別のサービスに管理 API を使わせる”サーバーのそばで動かしているサービス、たとえば招待を配るものや費用を記録するものは、プラグインなしで、1 つの権限に対する管理 API を呼び出せます。
- サービス用のアカウントを登録し、サービスに必要な権限だけを持つロールを付与します(招待なら
manage_invitesを持つロールです。ロールの付与と取り消し)。 - そのアカウントでサインインし、設定 → アプリ → あなたのアプリ で、権限のスコープ、つまり
admin:に権限を付けたスコープ(admin:manage_invites)を含むアプリを登録します。 - アプリから、そのスコープでアカウントにトークンを発行し、サービスにアクセストークンとリフレッシュトークンを渡します。
- トークンが使えるのは、そのスコープが挙げる権限の操作だけで、しかもアカウントのロールがその権限を持っている間だけです。監査ログには、トークンの操作がそのアカウントの操作として記録されます。
- アクセストークンの有効期間は 1 時間です。サービスはリフレッシュトークンで更新し、そのたびに新しいリフレッシュトークンを保存してください。古いものをもう一度使うと、そのトークンは取り消されます。
manage_roles、manage_oauth_apps、manage_login_recovery、manage_login_providers、manage_service_closureには権限のスコープがなく、同意の画面でスタッフにこれらを求めるアプリも作れません。- サービスを止めるには、アプリのトークンを取り消すかアプリを削除する、ロールを外す、または「管理」の「OAuth のアプリ」でアプリを無効にします。
アカウントへの処分
Section titled “アカウントへの処分”処分は、それを記録するトランザクションの中で制限のプロジェクション(account_restrictions)に反映され、次のリクエストから効果を持ちます。
| 種類 | ローカルのアカウントへの効果 |
|---|---|
warn |
制限なし(利用者に知らせるだけ) |
force_sensitive |
すべての添付をセンシティブとして表示する |
limit |
投稿(過去のものも含む)をフォロワー限定として扱い、公開のタイムラインに出さない |
restrict_posting |
投稿、返信、ブースト、編集を禁止する |
restrict_interaction |
フォロー、お気に入り、ブースト、返信を禁止する |
disable_login |
アプリと API の利用を禁止し、有効なセッションとトークンを無効にする(サインインページでは処分を確認できます) |
suspend |
上のすべての制限を適用し、プロフィールと投稿を本人以外の全員から隠す |
ban |
suspend と同じ制限を適用し、30 日後にアカウントを削除する。解除はできない(その 30 日の間に行われた異議申し立てが認められて取り消されたときだけ取り消される) |
delete_statuses |
指定した投稿を削除する。本人にも見えなくなり、本人が削除したときと同じ Delete をほかのサーバーへ送る |
mark_statuses_sensitive |
指定した投稿の添付をセンシティブとして表示する |
リモートのアカウントに行えるのは limit、suspend、force_sensitive だけです(ほかの種類は、管理 API では 422 になり、CLI では失敗します)。
効果はこのサーバーの中だけです。相手のサーバーに送られるのは、suspend が断ち切ったフォローの Reject / Undo だけです。
| 種類 | リモートのアカウントへの効果 |
|---|---|
force_sensitive |
すべての添付をセンシティブとして表示する |
limit |
投稿(過去のものも含む)をフォロワー限定として扱い、公開のタイムラインに出さず、そのアカウントをフォローしていない利用者への通知を作らない |
suspend |
そのアカウントから受け取るものをすべて破棄し、プロフィールと投稿を隠す。そのアカウントとローカルの利用者の間のフォローを双方向とも断ち切り(フォローリクエストも含む)、相手のサーバーに、そのアカウントのフォローの Reject と利用者のフォローの Undo を送る。解除すると表示が戻り、そのアカウントからの受信も再開する(凍結中に破棄されたものと断ち切られたフォローは戻らない) |
notify_target(-no-notify)は、リモートのアカウントでは意味を持ちません(通知が届かないため)。suspendによってフォローを失ったローカルの利用者には、失ったフォロワーとフォローの数を伝える通知(relationships_severed)が 1 件届きます(断ち切られたフォロー)。- 処分と解除は、ローカルのアカウントへの処分と同じく監査ログに記録されます。
my admin account action issue -kind suspend -category spam -public-reason "spam" -duration 720h @alicemy admin account action issue -kind limit -report <report id> @bob@remote.examplemy admin account action issue -kind delete_statuses -status <status id> -status <status id> @alicemy admin account action issue -kind ban -category legal -public-reason "illegal content" @alicemy admin account action list -active @alicemy admin account action lift -reason "appealed" <action id>管理 API では、POST /api/v1/admin/accounts/{id}/actions(本文には kind、reason_category、public_reason、private_note、report_id、notify_target、秒単位の expires_in、status_ids を指定します)、
GET /api/v1/admin/accounts/{id}/actions(active で絞り込み)、GET /api/v1/admin/account_actions/{id}、POST .../{id}/lift(本文 {"reason": "..."} は省略できます)を使います。
- CLI ではアカウントを
@username(ローカル)、@username@domain(リモート)、またはアカウント ID で指定し、管理 API ではアカウント ID で指定します。 - 複数の処分は重なります(制限はそれらの和集合になります)。解除で外れるのはその処分の制限だけで、終了日時のある処分はその時刻に自動で終わります(一覧では
expiredと表示されます)。終了日時は最大で 10 年先までです(expires_inは 315360000 まで)。それより長いと422で拒否されます。 disable_login、suspend、banが無効にしたセッションとトークンは、処分を解除しても戻りません。利用者はもう一度サインインします。- ローカルのアカウントへの
suspendやbanでは、凍結を示すために、プロフィールを空にした Actor のUpdateをフォロワーのサーバーと既知のサーバーへ送ります(Mastodon では「suspended」と表示されます)。 解除と期限切れでは、元のプロフィールのUpdateを送ります。期限切れは 5 分ごとに実行されるジョブが送るため、最大で 5 分遅れることがあります。 delete_statusesとmark_statuses_sensitiveには、対象のアカウントの削除されていない投稿を 1〜100 件、-status(status_ids)で指定します。終了日時は付けられません。delete_statusesを解除しても、削除した投稿は戻りません。mark_statuses_sensitiveを解除すると、元の表示に戻ります。banには終了日時を付けられず、解除もできません。取り消されるのは、削除までの 30 日の間に利用者が行った異議申し立てが認められたときだけです(異議申し立て)。迷うときは、終了日時のあるsuspendを使ってください。 処分から 30 日後、1 時間ごとに実行されるジョブがアカウントを削除します(アカウントと投稿は見えなくなり、サーバーはほかのサーバーへDeleteを送ります)。report_id(-report)に指定できるのは、対象のアカウントについての通報だけです。未解決の通報は、処分とともにactionedとして解決されます(解決は監査ログにも記録されます)。解決済みの通報は変わりません。public_reasonは利用者に表示される理由で、private_noteはモデレーターだけが見るメモです。notify_target(既定は true。CLI では-no-notifyで false)で、利用者に知らせるかどうかを決めます。
利用者に見えるもの
Section titled “利用者に見えるもの”notify_targetが true の処分は、通知(moderation_notice)として利用者に届きます。通知には、種類、理由のカテゴリー、public_reason、終了日時、状態が含まれます。種類とカテゴリーは、利用者の UI の言語での表示名としても返されます。- 利用者は、ファーストパーティの
GET /api/v1/moderation/actions(activeで絞り込み)で、自分への処分を新しい順に確認できます。notify_targetが false の処分や、解除された処分、期限が切れた処分も一覧に含まれます。 private_note、通報、処分を行った人、解除の理由は、利用者には決して表示されません。- 利用者は処分ごとに 1 回、異議を申し立てられます(異議申し立て)。処分の一覧と通知の中の処分には、異議を申し立てられるかどうか(
appealable)、期限(appeal_deadline)、異議申し立てとその結果(appeal)が含まれます。 disable_login、suspend、banを受けた利用者は、アプリと API を使えませんが、サインインページ(/auth/sign_in)ではサインインできます。そこでは、効力のある処分の種類、理由、終了日時 (banではアカウントが削除されるまでの日数)が表示され、そのページから異議を申し立てられます(異議申し立て)。認可エンドポイント(/oauth/authorize)は403を返し、トークンを発行しません。banを受けた利用者はアカウントが削除されるまでサインインでき、削除によってそのセッションも無効になります。自分で削除を予約した利用者と、無効にされたアカウントは、サインインページでもサインインできません。
持ち主が停止したアカウント
Section titled “持ち主が停止したアカウント”利用者は、パスワードか二要素認証のコードをもう一度入力するか、パスキーで確認すると、アカウントの設定から自分のアカウントを停止できます (これらのどれも持たない利用者は、連携しているログインプロバイダーでもう一度サインインします)。これはモデレーションの処分ではなく、モデレーターが誰かのアカウントを停止することはできません。
- プロフィールと投稿はモデレーター以外の全員から隠され、ほかのサーバーには
suspendedの印を付けた Actor のUpdateが届くため、そのアカウントが凍結されていると表示されることがあります。利用者のセッションとトークンはすべて終わります。 メールを送るサーバーでは、削除の日付を知らせるメールが 1 通届きます。それより前にほかのメールは送られません。 - アカウントには何も届きません。メンションとダイレクトメッセージは破棄され、通知、メール、Web Push は作られず、 新しいフォロワーは拒否されます。お気に入りとブーストは数えられます。既存のフォローは残ります。
- 利用者はサーバーのページにサインインでき、そのページには削除の日付が表示され、アカウントを再開するか削除するかを選べます。 再開するとすべてが元に戻ります。次に停止できるのは 24 時間後です。
- 停止から 30 日後、1 時間ごとのジョブがアカウントを削除します。その日付を過ぎたあとの再開は、ジョブがまだ実行されていなくても拒否されます。 ユーザー名は解放されません。
モデレーターには、アカウントの一覧で deactivated の状態として表示され(state=deactivated)、そのアカウントについての通報を読んだり
処分を行ったりすることは引き続きできます。モデレーションの処分は削除の日付を変えませんが、ban だけは
自分の日付で置き換え、それ以降、利用者は再開できなくなります。アカウントが停止している間、凍結はほかのサーバーに何も送らず、
利用者が再開したあとも効力が続きます。モデレーションによってサインインできない間、削除が予約されている間、移行したあと、登録が審査待ちの間、
有料の申し込みが続いている間(期間の終わりに終了するよう設定したものも含みます)、またはサインインできる唯一の管理者であるときは、利用者はアカウントを停止できません。
停止した管理者は、サインインできる管理者として数えられません。ほかにサインインできる管理者がいないまま、停止した管理者の日付が過ぎると、
1 時間ごとのジョブはそのアカウントを削除せず、警告をログに出します。その管理者ももうサインインできないため、
my admin create で別の管理者を作ってください。次の実行でそのアカウントが削除されます。
異議申し立て
Section titled “異議申し立て”ローカルの利用者は、自分への処分に異議を申し立てられます。
モデレーターは異議申し立てを審査し、処分を維持する(uphold)か、処分を取り消す(overturn)かを決めます。
my admin appeal list -state pendingmy admin appeal uphold -reason "The posts were spam." <appeal id>my admin appeal overturn -reason "Sorry, our mistake." <appeal id>利用者は POST /api/v1/moderation/actions/{id}/appeal(スコープ write:accounts、本文 {"text": "..."})で異議を申し立てます。
disable_login、suspend、ban を受けた利用者はアクセストークンを得られないため、サインインページにある処分ごとのフォーム(POST /auth/appeal)から異議を申し立てます。
サインインがログインプロバイダーに限られている間は、そうした利用者は連携しているプロバイダーを通してだけフォームにたどり着けます。
そのページには、異議を申し立てられる処分ではフォームと期限が、すでに異議を申し立てた処分では内容と結果が、期限を過ぎた処分や異議を申し立てられない処分では理由が表示されます。認められなかった異議申し立てでは、その理由が表示されます。
管理 API では、GET /api/v1/admin/appeals(state で絞り込み)、GET .../{id}、POST .../{id}/uphold、POST .../{id}/overturn(本文 {"public_reason": "..."} は省略できます)を使います。これらには manage_accounts の権限が必要です。
Web クライアントでは、「モデレーション → 異議申し立て」(/moderation/appeals)に、審査待ちの異議申し立て、またはすべての異議申し立てが一覧されます。異議申し立てのページ(/moderation/appeals/{id})には、利用者が書いた内容と処分が表示され、利用者に伝える理由と、それぞれ先に確認が入る「維持する」と「取り消す」があります。
- 1 つの処分に異議を申し立てられるのは 1 回で、本文は 1〜2,000 文字です。期限は、処分からインスタンス設定
appeal_window_daysの日数です(既定は 180 日、20〜365。インスタンス設定を参照してください)。 期限を過ぎた処分と 2 回目の異議申し立ては422になります(/api/v1/problems/appeal-window-closedと/api/v1/problems/already-appealed)。 banには、アカウントが削除されるまで(処分から 30 日後。appeal_window_daysの期限のほうが短ければその期限まで)異議を申し立てられます。削除されたアカウントのbanは422(/api/v1/problems/not-appealable)になります。解除された処分や期限が切れた処分にも、期限内であれば異議を申し立てられます。- 利用者が異議を申し立てると、
manage_accountsを持つ人に通知(admin_appeal)が届きます。審査されると、利用者に通知(appeal_decided)が届き、結果とpublic_reasonを確認できます。審査した人は表示されません。 - 処分を取り消すと、同じトランザクションの中でその処分が解除されます(解除の理由が空の
liftと同じ効果です)。delete_statusesを取り消しても、削除した投稿は戻りません。審査の前にすでに解除されていた処分はそのままです。 banを取り消すと、同じトランザクションの中で予約されていたアカウントの削除も取り消され(監査ログにはaccount_deletion_canceledが記録されます)、凍結が終わり、元のプロフィールのUpdateがほかのサーバーへ送られます。無効になったセッションとトークンは戻らないため、利用者はもう一度サインインします。 審査の前にアカウントが削除されていた場合は、取り消せません(422、/api/v1/problems/not-appealable。維持することはできます)。- 審査は 1 回だけです。同じ結果でもう一度審査しても何も変わらず、反対の結果では
409(/api/v1/problems/appeal-decided)になります。
アカウントの管理
Section titled “アカウントの管理”アカウントの検索、詳細の表示、IP アドレスとメールアドレスの開示は管理 API で行い、manage_accounts の権限が必要です。
Web クライアントでは、1 つのアカウントに 3 つのページがあり、ページのタイトルの下に互いへのリンクがあります。
- 審査(
/moderation/accounts/{id}): アカウントの状態と制限、登録とその招待者、新しい処分のフォーム(通報から「このアカウントに対応する」で開くと、フォームには通報された投稿への処分も表示され、処分すると通報が解決されます)、そのアカウントへの最新の処分とその理由(まだあるかもしれないときは「すべての処分」で処分の履歴のページへ進めます)、そのアカウントの通報(新しい順で、残りは「さらに表示」の下)。 - 処分の履歴(
/moderation/accounts/{id}/actions): そのアカウントへのすべての処分、または効力のある処分を 1 ページずつ表示します。各処分は、すべての詳細を載せた専用のページ(/moderation/accounts/{id}/actions/{action id})で開き、効力がある間は、モデレーター向けの理由を付けて「解除」できます。BAN のページに「解除」はなく、異議申し立てを取り消したときだけ元に戻ります。 - 管理(
/moderation/accounts/{id}/manage): ローカルのアカウントでは、ロール(manage_roles)、メールの送信停止、二要素認証の解除とパスワードのリセット用リンクの発行(manage_login_recovery)、メールアドレスと IP アドレス(「表示」を押したあとにだけ表示されます)、サインインの履歴と同じ IP アドレスを使ったアカウント(どちらも新しい順で、残りは「さらに表示」の下です。押すたびに 1 ページ分を読み、監査ログに記録されます)、同じメールアドレスのドメインのアカウントへのリンク。リモートのアカウントでは、そのサーバーから投稿を取り直すこと(manage_domains)。各セクションは、その権限を持つ人にだけ表示されます。
スタッフが操作できるのは、自分より下の順位の相手だけです。処分を行うことと解除すること、異議申し立ての審査、メールの送信停止の解除、非公開のデータの開示、パスワードのリセット用リンクの発行、二要素認証の解除には、あなたのロールの中で最も高い position が、対象のすべてのロールのそれより上である必要があります。
順位が上か同じ相手(あなた自身のアカウントも含みます)には、403 が問題の種類 /api/v1/problems/target-outranks-actor とともに返ります。そのため、モデレーターが管理者を BAN することも、管理者がほかの管理者を BAN することもできません。my admin のコマンドにはこの制限はありません。
サインインできる唯一の管理者がサインインできなくなる処分(disable_login、suspend、ban)は、誰が行っても拒否され、その管理者は自分のアカウントを削除できません(409、/api/v1/problems/last-administrator)。ロールについては admin-cli.md を参照してください。
GET /api/v1/admin/accountsは、ローカルとリモートのアカウントを新しい順に返します(インスタンスの Actor は除きます)。 ユーザー名の前方一致(username)、ドメイン(domain)、ローカルかリモートか(origin)、状態(state)で絞り込め、ローカルのアカウントではさらに、メールアドレス(email)、メールアドレスのドメイン(email_domain)、登録やサインインに使った IP アドレス(ip)で絞り込めます。email、email_domain、ipは 1 つだけ指定できます。一覧には IP アドレスとメールアドレスは含まれません。- 状態は、次の一覧のうち最初に当てはまるものです:
deleted、suspended(suspend、ban)、disabled(disable_login)、rejectedとpending(登録の審査)、limited(limit)、active。 状態と制限(restrictions)は、そのアカウント自身への処分だけから決まり、ドメインへの処分は含みません。 GET /api/v1/admin/accounts/{id}は、状態と制限を返し、ローカルのアカウントではさらに、登録の申請と審査、メールアドレスの確認、ロール、最大 20 件の処分と通報を新しい順に返します。GET /api/v1/admin/reports?target_account_id={id}は、アカウントについてのすべての通報を順にたどれます。POST /api/v1/admin/accounts/{id}/revealは、ローカルのアカウントのメールアドレス、登録とサインインの IP アドレスと User-Agent(新しい順に 20 件)、同じ IP アドレスを使ったほかのアカウント(IP アドレスごとに最大 20 件)を返します。GET /api/v1/admin/accounts/{id}/sign_insとGET /api/v1/admin/accounts/{id}/same_ip_accounts?ip=は、それらのすべてを順にたどれます。 この 3 つは呼び出すたびに監査ログにrevealed_private_dataが記録され、その記録を書き込めたときだけデータが返されます。IP アドレスは保存期間(既定は 180 日)を過ぎると削除されるため、それより古いサインイン元は表示できません。two_factor_enabled(GET /api/v1/admin/accounts/{id})は、ローカルのアカウントの利用者が二要素認証(TOTP)を使っているかどうかを示します。 認証アプリとリカバリーコードの両方を失った利用者は、POST /api/v1/admin/accounts/{id}/two_factor/disableで二要素認証を解除すると、パスワードだけでサインインできるようになります。 これができるのはmanage_login_recoveryの権限を持つ人だけで、既定では組み込みの管理者のロールだけが持っています(サーバー管理に属する権限で、Web クライアントはそのセクションをその人たちにだけ表示します)。 解除すると、監査ログにtwo_factor_disabledが記録されます。解除する前に、メールなど別の経路で、その人がアカウントの持ち主であることを確かめてください。 ほかに管理者のいない管理者が失ったときは、運営者が CLI のコマンドmy admin account disable-two-factor @aliceで解除します(監査ログの操作者は CLI になります)。- メールを送るサーバーでは、パスワードを忘れた利用者は、サインインページの「パスワードを忘れたとき」から、新しいパスワードを設定するためのリンクをメールで受け取ります。
メールを送らないサーバー(
mail = none)や、メールが届かない利用者には、管理者がリンクを発行して渡します。 管理画面では、アカウントの「管理」ページ(/moderation/accounts/{id}/manage、POST /api/v1/admin/accounts/{id}/password_reset_link)の「パスワードのリセット」で発行します。 発行できるのは、二要素認証の解除と同じmanage_login_recoveryの権限を持つ人だけで、既定では組み込みの管理者のロールだけが持っています(リンクを持つ人は誰でもアカウントに入れるため、モデレーターのmanage_accountsでは足りません)。 発行したリンクはその場で 1 回だけ表示され、コピーできます。サーバーはリンクのハッシュだけを保存するため、あとから確認することはできません。必要ならもう一度発行してください。 管理者がいないときや管理画面が使えないときは、運営者が CLI のコマンドmy admin account password-reset-link @aliceで発行します(監査ログの操作者は CLI になります)。 サインインがログインプロバイダーに限られている間も、どちらの方法でもリンクは発行され、制限が終わるまでリンクは使えないことが表示されます。 リンクは 1 時間有効で、1 回だけ使えます。そのあと別の経路でパスワードが変わると使えなくなります。どちらの方法で発行しても、監査ログにpassword_reset_link_issuedが記録されます。 リンクを持つ人は誰でもパスワードを設定できるため、メールなど別の経路で本人を確かめ、リンクは本人にだけ渡してください。 新しいパスワードを設定すると、その利用者のすべてのセッションとアプリのトークンが無効になります。パスキーと二要素認証はそのまま残ります。 email_suppression(GET /api/v1/admin/accounts/{id})は、ローカルのアカウントの主なメールアドレスへの送信が止まっていることを示します。hard_bounce(宛先が存在しない)では確認メール以外のすべてのメールが止まり、complaint(迷惑メールとして報告された)では通知とお知らせのメールだけが止まります。パスワードのリセットのメールも止まるため、必要なら上のリンクを発行して渡してください。 利用者が確認メールを求めてメールアドレスをもう一度確認すると、ハードバウンスによる送信停止は解除されます。 利用者がメールボックスを直したなど、送っても問題ないことを確かめたときは、POST /api/v1/admin/accounts/{id}/email_suppression/lift(権限manage_accounts)で解除します。監査ログにはemail_suppression_liftedが記録されます。- 検索は 1 ページを埋めるために最大 400 件のアカウントを読みます。一致するアカウントが少ないときは、短いページや空のページでも
next_cursorが付くことがあるため、続けて読んでください。
ドメインへの処分
Section titled “ドメインへの処分”| 種類 | 効果 |
|---|---|
suspend |
配送、取得、受信をすべて止める(受信は署名を検証する前に 403 になる)。既存のアカウントと投稿をタイムラインとプロフィールから隠す。ローカルの利用者とそのドメインのアカウントの間のフォローを双方向とも断ち切る(相手側には何も送らない) |
limit |
投稿を公開のタイムラインと検索に出さず、そのアカウントをフォローしていない利用者への通知を作らない |
reject_media |
メディアを取得しない |
reject_reports |
そのドメインからの通報(Flag)を破棄する |
force_sensitive |
メディアをセンシティブとして表示する |
my admin domain issue -kind suspend -public-comment "spam" spam.examplemy admin domain issue -kind limit -duration 720h noisy.examplemy admin domain list -activemy admin domain lift <action id>管理 API では、POST /api/v1/admin/domain_actions(本文には domain、kind、public_comment、private_note、obfuscate、秒単位の expires_in を指定します)、
GET /api/v1/admin/domain_actions(domain と active で絞り込み)、GET .../{id}、POST .../{id}/lift を使います。
また GET .../impact?domain= は、そのドメインの suspend で終わるフォローの数を数えます。
Web クライアントでは、「モデレーション」→「ドメインへの処分」(/moderation/domain-actions)を開きます。一覧には、効力のあるもの、またはすべての処分について、すべてのドメイン、または検索したドメインの、ドメイン、公開の理由、種類、終了、状態が表示されます。
「新しい処分」でフォーム(/moderation/domain-actions/new)が開き、ドメインを選ぶと、理由と日時を載せた処分のページが開きます。そこで「解除」を選ぶと処分が終わります。
suspend は先に確認されます。確認では、ローカルの利用者とそのドメインのアカウントの間のフォローがいくつ完全に終わるかが示され、ドメインの入力を求められます。
連合先のサーバーのページにある「ドメインへの処分」のリンクは、そのドメインの処分だけを一覧にし、そこでの「新しい処分」はドメインを入力した状態でフォームを開きます。
- ドメインは IDNA の A-label に正規化して記録されます(小文字、末尾のドットなし)。
例え.jpとxn--r8jz45g.jpは同じドメインです。 - 処分はサブドメインにも適用されます(
spam.exampleへの処分はa.spam.exampleにも適用されます)。 - 処分は、それを記録するトランザクションの中で制限のプロジェクション(
domain_restrictions)とタイムラインの制限に反映され、次の配送、取得、受信から効果を持ちます。 - 終了日時のある処分(
-duration/expires_in、最大 10 年)は、その時刻に自動で終わります。期限切れは「解除」ではないため、一覧ではexpiredと表示されます。 - 解除で外れるのはその処分の制限だけです。同じドメインへのほかの処分は残ります。すでに解除された処分を解除しても何も変わりません。
- 一覧は新しい順で、
-active(active=true)を付けると効力のある処分だけを表示します。
Mastodon の CSV の取り込みと書き出し
Section titled “Mastodon の CSV の取り込みと書き出し”ドメインへの処分の一覧は、Mastodon のドメインブロックの CSV 形式(#domain,#severity,#reject_media,#reject_reports,#public_comment,#obfuscate)で Mastodon とやり取りできます。
Mastodon が書き出した CSV を取り込むことも、このサーバーが書き出した CSV を Mastodon に取り込ませることもできます。
my admin domain export > domain_blocks.csvmy admin domain import domain_blocks.csv # only shows what it would domy admin domain import -apply -only spam.example,bad.example domain_blocks.csv管理 API では、GET /api/v1/admin/domain_actions/export(text/csv)、POST .../import/preview(本文には csv を指定します)、POST .../import(本文には、選んだ行の blocks と private_note を指定します)を使います。
このサーバー自身のドメインの行は飛ばされ(own_domain)、そのドメインへの処分は拒否されます。
Web クライアントでは、「モデレーション」→「ドメインへの処分」を開き、「Mastodon の CSV」(/moderation/domain-actions/import)を選びます。「CSV として保存」でファイルを保存でき、取り込みでは、選んだファイルをプレビューしてから、残した行を取り込みます。その中に suspend があれば、先に確認されます。
| CSV の行 | このサーバーでの処分 |
|---|---|
#severity が suspend(または空) |
suspend |
#severity が silence |
limit |
#severity が noop |
なし |
#reject_media / #reject_reports が true |
それぞれ reject_media / reject_reports を加える |
- 取り込みは 2 段階です。まずプレビューで各行がどの処分を行うかを確かめ、残す行を選んでから取り込みます(CLI は
-applyを付けるまで何も変えず、-onlyでドメインごとに行を選びます)。 - そのドメインか親ドメインに同じ種類の処分がすでに効力を持っている行では、その種類は行いません(すべての種類がすでにあれば「適用済み」になります)。同じドメインの 2 行目、不正な行、何も行わない行(
noopだけ)も飛ばされます。同じ CSV をもう一度取り込んでも、処分は増えません。 #domainのヘッダーがない CSV は、1 行に 1 つのドメインを書いた一覧として読み、すべてのドメインにsuspendを行います(Mastodon と同じです)。1 回の取り込みで扱えるのは 5,000 行までです。- 取り込んだ処分は「解除されるまで」続き、行の公開コメントと伏せ字の指定、そしてあなたが指定した非公開のメモを持ちます。1 件ずつ行った処分と同じく監査ログに記録されます(操作者は、API ではその人、CLI では
cliです)。 - 書き出しでは、効力のある処分について、ドメインごとに 1 行を書きます。
suspendのあるドメインはsuspend、limitのあるドメインはsilence、どちらもないドメインはnoopになります。Mastodon のドメインブロックにないforce_sensitiveだけを持つドメインは書き出しません。非公開のメモと終了日時は書き出しません。
ブロックリストの購読
Section titled “ブロックリストの購読”CSV を手作業で取り込む代わりに、ほかのサーバーや個人が https の URL で公開しているドメインのブロックリストを購読できます。サーバーは、購読した直後、その後は毎日、そして求められたときにリストを取得し、
その行をドメインへの処分に変えます。モデレーターが承認または却下する下書きとして作る方法(draft モード、既定)と、取得のたびに直接作る方法(automatic モード)があります。
my admin domain subscription add -format mastodon_csv -title "Shared blocklist" https://lists.example/blocklist.csvmy admin domain subscription listmy admin domain subscription drafts <subscription id>my admin domain subscription accept -keys issue:suspend:spam.example <subscription id>my admin domain subscription reject -all <subscription id>my admin domain subscription update -mode automatic <subscription id>my admin domain subscription fetch <subscription id> # fetch now and print the outcomemy admin domain subscription fetches <subscription id>my admin domain subscription remove [-lift-actions] <subscription id>管理 API では、GET と POST /api/v1/admin/domain_list_subscriptions、GET、PATCH、DELETE .../{id}
(lift_actions=true で購読の処分を解除します)、POST .../{id}/fetch、GET .../{id}/fetches、GET .../{id}/drafts、
POST .../{id}/drafts/accept と .../drafts/reject(本文には keys を指定します。何も指定しなければすべての下書きが対象です)を使います。どれにも
manage_domains が必要です。
Web クライアントでは、「モデレーション」→「ドメインへの処分」を開いて「ブロックリストの購読」
(/moderation/domain-actions/subscriptions)を選びます。一覧には、各購読のモードと最後の取得が表示され、失敗は
まとめて表示されます。「購読を追加」は、名前、URL、形式、下の設定を入力するフォームを開き、購読すると
その購読のページが開きます。このページには 4 つのセクションがあります。下書き(1 件ずつでも、まとめてでも承認または却下できます。ドメインを凍結する
下書きを承認するときは先に確認されます)、取得(「今すぐ取得」と、各取得の結果)、設定、そして「購読をやめる」です。
「購読をやめる」では、購読が作った処分を解除するかどうかを尋ねられます。通知 admin_domain_list_failing は
一覧へのリンクになっています。
| 形式 | リストの内容 |
|---|---|
mastodon_csv |
Mastodon のドメインブロックの CSV。取り込みと同じように読みます |
mastodon_json |
ドメインブロックを公開している Mastodon サーバーの GET /api/v1/instance/domain_blocks の応答。伏せ字(*)になっているドメインは読み飛ばし、リストを公開していないサーバー(401、403、404)は取得が失敗します |
plain_text |
1 行に 1 ドメイン。どれも suspend になります |
1 行から作る処分は取り込みと同じ表に従い、購読の設定で変わります。設定は、suspend_as(suspend、
limit、ignore。既定は suspend)、silence_as(limit または ignore。既定は limit)、行の
reject_media と reject_reports を適用するかどうか(既定ではどちらも適用)、そして処分に行の公開コメントを写すかどうか(既定では
写しません)です。
- 取得は、ほかのサーバーの取得と同じ保護を通ります。プライベートなアドレスに通じる URL やリダイレクトは
失敗します。読み込むのは最大 2 MiB、5,000 行までで、それより大きなリストは取得が失敗します。サーバーはリストの
ETagとLast-Modifiedを送り返すので、変わっていないリストの取得は負担が小さく、前回読んだものと同じリストは何も変えません。 - 失敗した取得は、どの処分も変えません。失敗の理由(
http_status、network、forbidden_destination、too_large、too_many_entries、malformed)とともに記録され、購読の一覧とその 取得の一覧に表示されます。3 回続けて失敗すると、ロールがmanage_domainsを持つ人に通知admin_domain_list_failingが届きます。 - 購読は、自分が作っていない処分を解除することも置き換えることもありません。同じ種類の処分がすでにそのドメインまたは親ドメインを対象にしている場合は、 誰が作ったものでも、購読はそこに何も作りません。2 つの購読が同じドメインを挙げているときは、先に作ったほうの処分が有効で、 それが解除されると、次の購読が自分の処分を作ります。
- リストからドメインがなくなると、automatic モードでは、次の取得で、購読がそのドメインに作った処分を解除します。1 回の 取得で 10 件を超え、しかも購読の処分の半分を超える解除になる場合は、解除は代わりに下書きとして待機します。壊れたリストや空のリストはそう見えるためです。
- サーバーが知らない重大度(
suspend、silence、noopのどれでもないもの)は、常に下書きとして待機し、購読の設定に従ってsuspendとして扱われます。 - 下書きには、リストが加えるもの(
issue)と取り除くもの(lift)が、issue:suspend:spam.exampleのようなキーとともに並びます。 却下した下書きは、リストがそのドメインの行を変える(issue)か、処分が終わる(lift)まで、戻ってきません。 - モデレーターが購読の作った処分を解除すると、購読は、リストがそのドメインの行を変えるまで、その処分をもう一度作ることはありません。
- 設定の変更は、その変更が始める取得で適用されます。URL と形式は変更できないので、変えるには もう一度購読してください。
- 購読を削除しても、購読が作った処分は残り、モデレーターのものとして扱われます。購読と一緒に解除することもできます。
- 監査ログには、購読、変更、削除、承認と却下した下書き、手動で求めた取得が記録されます。
automatic モードの処分は、ほかのドメインへの処分と同じように、操作者を
systemとして記録され、 Webhook にはdomain_moderation_action.createdと.liftedとして送られ、そのdataにsubscription_idが入ります。
断ち切られたフォロー
Section titled “断ち切られたフォロー”ドメインへの suspend とリモートのアカウントへの suspend は、ローカルの利用者と凍結されたアカウントの間のフォローを双方向とも断ち切ります。
- ドメインへの
suspendでは、処分を記録したあとに実行されるジョブ(moderation.sever_domain)が、ローカルの利用者 1 人ずつ断ち切ります。ジョブが終わるまでは、フォローはまだ一覧に表示されます。サブドメインのアカウントも断ち切られます。 - リモートのアカウントへの
suspendでは、処分を記録するトランザクションの中でフォローが断ち切られます。すでに凍結されているアカウントへの 2 回目のsuspendは何も断ち切りません。 - 承認済みのフォローを失った利用者には、失ったフォロワーとフォローの数を伝える通知(
relationships_severed)が 1 件ずつ届きます。フォローリクエストだけを失った利用者には届きません。 - 処分を解除しても、断ち切られたフォローは戻りません。利用者はもう一度フォローします。
- 同じ処分をもう一度処理しても(ジョブが再実行されたときなど)、断ち切られた関係の記録や通知は増えません。
許可したサーバーとだけ連合する
Section titled “許可したサーバーとだけ連合する”インスタンス設定 federation_scope は、このサーバーがどのサーバーと連合するかを決めます。open(既定)は、ドメインへの処分で凍結されていないすべてのサーバーと連合し、
allowlist は、許可リストにあるドメインとそのサブドメインとだけ連合します。知っているサーバーとだけ話す組織や個人のサーバー向けです。
federation_scope が allowlist の間は、次のようになります。
- 許可のないサーバーは、凍結したドメインとして扱われます。そのサーバーからの配送は署名を確認する前に
403になり、そのサーバーには何も配送せず、何も取得せず、リレーもそこからは何も取り込みません。 - 許可はサブドメインにも及びます。
friend.exampleを許可すると、social.friend.exampleも許可されます。 - ドメインへの処分は、許可したサーバーにも引き続き適用されます。許可したドメインでも
suspendがあれば凍結されたままで、limitやreject_mediaがあれば制限されたままです。 - ActivityPub の GET には、
authorized_fetchの設定にかかわらず、許可したサーバーの署名が必要です。これにより、許可のないサーバーは公開投稿を読めません。GET に署名しないサーバーやクローラーは401になります。 - NodeInfo は
metadata.federationScopeを示すので、ほかのサーバーがそれを知ることができます。
open の間は、許可リストは何も変えず、次に切り替えるときのために残されます。
my admin domain allow add -comment "partner" friend.examplemy admin domain allow listmy admin domain allow remove friend.examplemy admin federation scope # prints the settingmy admin federation scope allowlist # shows what the switch would end, and changes nothingmy admin federation scope -apply allowlist # switchesmy admin federation scope open管理 API では、GET /api/v1/admin/domain_allows、POST /api/v1/admin/domain_allows(本文は domain と comment。すでに許可されているドメインは 200 を返し、許可はそのままです)、DELETE /api/v1/admin/domain_allows/{domain} を、権限 manage_domains で使います。
GET /api/v1/admin/settings/federation_scope/impact は、切り替えで終わるものを数えます(権限 manage_settings)。PATCH /api/v1/admin/settings は、ほかの設定と同じように federation_scope を変更します。
許可リストに入れられるドメインは最大 5,000 件で、公開されることのないコメントは最大 5,000 文字です。このサーバー自身のドメインは許可できません。
allowlist への切り替えと、オンの間の許可の削除は、フォローを完全に終わらせます。
- 切り替える前に、切り替えで終わる、ローカルの利用者と許可のないサーバーの間の承認済みのフォローの数、それを失うローカルの利用者の数、最も多いサーバーを確認してください(上の影響の確認、または
-applyなしのmy admin federation scope allowlist)。 - 切り替えると、許可リストが許可していないすべてのサーバーとのフォローが、双方向に、相手のサーバーに知らせることなく切られます。ドメインの
suspendと同じです。ジョブ(moderation.sever_allowlist)がローカルの利用者を 1 人ずつ処理して切り、承認済みのフォローを失った利用者には、件数を示す通知(relationships_severed)が 1 件届きます。 federation_scopeがallowlistの間に許可を削除すると、そのドメインとそのサブドメインのアカウントのうち、ほかの許可がカバーしていないものとのフォローが、同じように切られます。親ドメインが許可されているサブドメインの許可を削除しても、何も切られません。openに戻したり、そのドメインをもう一度許可したりしても、切られたフォローは戻りません。利用者はもう一度フォローします。- すでに
allowlistのときにallowlistを設定しても、それ以上は何も切られません。
Web クライアントでは、「モデレーション」→「ドメインへの処分」を開いて「許可したドメイン」(/moderation/domain-actions/allowed)を選ぶと、許可を読み、
追加し、削除できます。federation_scope が allowlist の間は削除するとそのドメインが切り離されるため、削除する前に確認されます。
設定そのものは、サーバーの設定の連合のページ(/admin/settings/federation、権限 manage_settings)にある「サーバー」です。「許可したサーバーだけ」を選んで保存すると、
切り替えで終わるフォロー、それを失うローカルのアカウント、最も多いサーバーが表示され、確認したときにだけ保存されます。
許可の追加と削除は監査ログに記録され(domain_allow_added と domain_allow_removed)、切り替えは federation_scope の setting_changed として記録されます。
処分したドメインの公開
Section titled “処分したドメインの公開”効力のある limit と suspend の処分は、GET /api/v1/instance/domain_actions で公開できます。
インスタンス設定 domain_actions_visibility(off / signed_in / everyone、既定は off)で一覧を見られる人を、
domain_actions_rationale_visibility(値は同じ、既定は off)で公開コメントを見られる人を決めます(インスタンス設定)。
my instance set domain_actions_visibility signed_inmy instance set domain_actions_rationale_visibility signed_inoffでは API は404を返し、signed_inではアクセストークンのないリクエストに401を返します。- 処分ごとに 1 件で、新しい順に並びます。各件には、ドメイン、ドメインの SHA-256(16 進数)、種類があり、見ることを許された人には公開コメントも含まれます。非公開のメモは決して返されません。
-obfuscate(obfuscate)を付けた処分では、ドメインの文字(ドットを除く)の真ん中の半分を*に置き換えます(bad.exampleはbad.*****leになります)。 知っているドメインの SHA-256 を比べれば、誰でもそれが伏せ字のドメインかどうかを確かめられます。reject_media、reject_reports、force_sensitiveの処分と、解除された処分や期限が切れた処分は公開しません。- Web クライアントのインスタンスの情報ページ(
https://<host>/about)は、同じ設定のもとでこの一覧を表示します。offではそのセクションを表示せず、signed_inでは、サインインしていない人に、サインインした利用者だけが見られるという注記を表示します。
リモートの投稿の取り直し
Section titled “リモートの投稿の取り直し”保存しているリモートの投稿を、相手のサーバーからもう一度取得できます。 取り直しは、管理 API、CLI、Web クライアントで求めたときだけ行い、定期的には行いません。
my admin refetch status <post ID or URI>my admin refetch account @bob@remote.examplemy admin refetch domain remote.example管理 API では、POST /api/v1/admin/statuses/{id}/refetch、POST /api/v1/admin/accounts/{id}/refetch_statuses、POST /api/v1/admin/instances/{domain}/refetch_statuses を使います。これらには manage_domains の権限が必要です。
Web クライアントでは、アカウントの「審査」ページ(/moderation/accounts/{id}、リモートのアカウント)と連合先のサーバーの画面(/moderation/instances/{domain})にある「投稿を取り直す」を使います。
- 投稿は、受け取った
Updateと同じように扱われます。新しい版があれば版を追加し、投票の票数を更新し、何も変わっていなければ何もしません。相手のサーバーが 410 Gone かTombstoneを返した投稿は削除されます。取得できない投稿(404 を含みます)はそのまま残ります。 - アカウントでは、保存している削除されていない投稿のうち新しいものから最大 1,000 件を、100 件ずつ 1 分おきに取り直します。
- ドメインでは、そのドメインの新しいアカウントから順に、アカウントごとに新しい投稿を最大 20 件、合計で最大 1,000 件を、5 アカウントずつ 1 分おきに取り直します。
suspendのあるドメインや、配送の失敗によってunavailableになっているドメインからは取得しません。同じ URI の取得の失敗は 1 時間記憶され、その間の取り直しでは取得しません。- あなたの依頼は、監査ログに
status_refetch_queued、account_statuses_refetch_queued、domain_statuses_refetch_queuedとして記録されます。
ほかのサーバーに届いたものを確かめる
Section titled “ほかのサーバーに届いたものを確かめる”投稿、フォロー、承認がほかのサーバーに届いたかどうかを利用者に尋ねられたときは、管理 API で、そのサーバーへの配送を一覧にします。
一覧には、そのサーバーのインボックスへのアクティビティの配送が、成功したものも含めて新しい順に表示され、各配送には、すべての試行とサーバーの応答が付きます。
manage_domains の権限が必要です。
Web クライアントでは、連合先のサーバーの画面(/moderation/instances/{domain})の 配送 セクションに同じ一覧が表示されます。アクティビティの ID と ローカルのアカウント で絞り込め、伏せた配送の 詳細 にある伏せた項目ごとに 表示 があります。実行する前に、そのうちどれが監査ログに記録されるかが画面に表示されます。
連合先のサーバーの一覧に表示されるのは、配送が届かなかったサーバーだけです。ほかのサーバーを開くには、一覧の上の サーバーを開く に、そのドメイン、そのサーバー上のハンドル、またはそのサーバー上の URL を入力します。
または、リモートのアカウントの審査ページやリモートのアカウントについての通報にある アカウントのサーバーを開く、監査ログの項目にあるドメインを使います。
curl -H "Authorization: Bearer $TOKEN" \ "https://example.com/api/v1/admin/instances/misskey.io/deliveries"- 各配送には、アクティビティの種類(
Create、Follow、Acceptなど)、アクティビティが記録された時刻とインボックスが追加された時刻、古い順のattemptsがあります。 各試行には、outcome(succeeded、retryable_failure、permanent_failure、skipped)、応答のsignature_schemeとstatus_code、応答のない失敗や何も送られなかった理由を示すerror、そして時刻があります。succeededの試行で202の場合は、相手のサーバーがアクティビティを受け付けたことを意味します。そのあと表示するかどうかは相手のサーバー次第です。 - 試行は 30 日間保存されるので、履歴は 30 日前までさかのぼれます。
- 一覧を絞り込むには、
activity_uri=<the activity's ID>(アクティビティの ID)を加えるか、1 つのアカウントの配送ならaccount_id=<a local account's ID>(ローカルのアカウントの ID)を加えます。account_idを付けた問い合わせは、そのアカウントとサーバーとともに、監査ログにaccount_deliveries_viewedとして記録されます。ほかの問い合わせは記録されません。 - アクティビティの本文は表示されません。
一部の配送は伏せられます。送信者、アクティビティの URI、インボックスが省かれ、理由が mask に示されます。
mask |
アクティビティの内容 |
|---|---|
private、direct、local |
その公開範囲の投稿 |
approves_followers |
フォロワーを承認制にしているローカルのアカウントのフォロー、その取り消し、承認、拒否 |
unknown |
なくなった投稿またはアカウント。何についてのものだったのかがもうわからない |
共有インボックスは受信者を示さないので、常に表示されます。試行のエラーにある伏せた個人のインボックスは [masked] と表示されます。
伏せた配送でも、種類、時刻、すべての試行は表示されるので、サーバーに届いたかどうかは確かめられます。
1 件の配送の伏せた項目を見るには、POST /api/v1/admin/instances/{domain}/deliveries/{id}/reveal を使います。呼び出しのたびに、何かが表示される前に、監査ログに delivery_revealed として記録されます。
ほかのサーバーから受け取った通報(Flag)は、未解決(open)として通報の一覧に入ります。
my admin report list -state openmy admin report show <report id>my admin report assign <report id> <username>my admin report unassign <report id>my admin report resolve -outcome dismissed <report id>my admin report note <report id> "Same person as an earlier report"my admin report reopen <report id>my admin report forward -comment "Spam account, see the linked posts" <report id>Web クライアントでは、モデレーション → 通報(/moderation/reports)に、未解決の通報が新しい順に一覧され、誰が通報したか、カテゴリー、日時、担当者が表示されます。
絞り込み(状態、カテゴリー、担当者: 自分か未割り当て)と並び順(通報日時 の列: 新しい順か、最も長く待っている順)はページのアドレスに残り、前へ と 次へ でページを移動します。
通報のページ(/moderation/reports/{id})には、状態、カテゴリー、引用されたルール(あとから廃止されたルールはそう表示されます)、誰が通報したか、誰が担当しているか、アカウントのサーバーに転送されたかどうか、そのアカウントについてのほかの通報と処分の数が表示され、
続いてアカウント、コメント、通報された投稿(削除されたものには削除された日時)、通話のルームで起きたことやイベントの変更、メモが表示されます。
wide 以上では、移動してきた一覧のページがその横に並びます。自分に割り当てる と 割り当てを外す、解決する(処分した か 対応不要)、再開する はタイトルの下に、メモを追加 はメモの下にあります。
管理 API では、GET /api/v1/admin/reports(state、category、assignee で絞り込み。担当者は me、none、またはローカルのアカウントの ID。order=oldest で、新しい順ではなく最も長く待っている通報から並べます)、GET .../{id}、POST .../{id}/assign_to_self、POST .../{id}/unassign、
POST .../{id}/resolve(本文 {"outcome": "actioned" | "dismissed"})、POST .../{id}/notes(本文 {"body": "..."})、POST .../{id}/reopen、POST .../{id}/forward(本文 {"comment": "..."}、省略可)を使います。
- 担当の割り当て(
assign)ができるのは、ロールがmanage_reportsを持つローカルの利用者だけです。管理 API では自分を割り当てます。 - 解決(
resolve)の結果は、actioned(対象に処分を行った)かdismissed(処分は必要なかった)です。解決済みの通報をもう一度解決しても、結果は変わりません。 - 通報から処分を行うと(処分の
report_id/-report)、同じ操作の中でその通報はactionedとして解決されます。 - メモ(
note)はモデレーターだけが見る内部のメモで、最大 2,000 文字です。対象の人にも通報者にも表示されません。編集も削除もできません。 - 再開(
reopen)は、解決済みの通報をopenに戻します(担当の割り当ては残ります)。未解決の通報は再開できません(管理 API では409)。 - 転送(
forward、通報のページの末尾にある 相手のサーバーに送る…。先に確認されます)は、ほかのサーバーのアカウントについての通報を、あなたのインスタンスの Actor によるFlagとして、そのアカウントとまだ残っている通報された投稿とともに、そのサーバーへ送ります。含まれる文章は、転送するときにそのサーバーのモデレーターに向けてあなたが書いたものだけです(-comment、管理 API のcomment、または通報のページの 相手のモデレーターへのメッセージ。最大 1,000 文字で、既定では何もありません)。通報者のコメントと外部の審査のメモは、この方法では決してあなたのサーバーの外に出ず、通報者のことは何も送られません。通報者が通報するときに転送を選んだ通報は、通報者のコメントとともにすぐ送られています。転送できるのは、このサーバーで人または外部の審査が出した通報で、未解決か解決済みかにかかわらず、まだ転送していないものです。ほかのサーバーから受け取った通報と、通話のルームやイベントについての通報は転送できません(管理 API では409report-not-forwardableになり、通報の詳細にはボタンが表示されません)。通報が送られるのは 1 回だけです。どんな文章でもう一度転送しても、通報者が通報時に転送していた通報を転送しても、何も変わりません。管理 API のforwardedは送られたかどうかを、forwardableはいま送れるかどうかを示します。 - 通報の詳細(
show、GET .../{id})は、メモを古い順に返し、対象についてのほかの通報の数と、対象への処分の数(解除されたものと期限が切れたものを含みます)も返します。一覧はメモを返しません。 - 割り当て、解決、再開、メモ、転送はイベント(
report_assignments、report_resolutions、report_reopenings、report_notes、report_forwards)として保存され、report_statesが現在の状態を持ちます。 - モデレーターは、通報のページで、または
POST .../{id}/statuses/{status_id}/translationとPOST .../{id}/comment/translation(本文{"target_language": "en"})で、通報された投稿と通報者のコメントを翻訳できます。 文章が翻訳プロバイダーに送られるのは、インスタンス設定のtranslation_reports_to_serverがオンの間だけで、送り先もその投稿の公開範囲を許可されたプロバイダーだけです。モデレーターの権限で範囲が広がることはないため、ダイレクトの投稿はdirectを許可されたプロバイダーにだけ送られ、コメントはprivateとして扱われます。 コメントの翻訳も、削除された投稿の翻訳も保存されず、文字数はサーバーの月間の上限にだけ数えられます。translation_browserがオンのときのブラウザー組み込みの翻訳は、translation_reports_to_serverにかかわらず通報された投稿で使えます。言語が指定されていないコメントは、サーバーだけが翻訳します。 - 通報者に見える対象は、ふだんそのアカウントについて見えるものだけです。対象が凍結されているか通報者をブロックしている間は、通報は一覧に残りますが、アカウントは表示されません。モデレーターには常に対象の全体が見えます。
- ローカルの通報者には、最初の解決のときに通知(
report_resolved)が届きます。再開してもう一度解決しても、通知は増えません。 通報者はGET /api/v1/reportsで自分の通報を一覧にでき、それぞれが未解決か解決済みかだけが見えます。結果、行われた処分、対象に伝えた理由、担当者は表示されません。
外部の審査が出した通報
Section titled “外部の審査が出した通報”flag と答える判定フックは、あなたのインスタンスの Actor を通報者として通報を出します。通報には
そのことが示されます。管理 API と report.created の Webhook では hook_origin、通報の詳細では 1 行の説明、
my admin report show では automated です。コメントはプラグインのメモで、カテゴリーは理由から決まります。出されたときには転送されず、
解決しても誰にも通知されません。対象がほかのサーバーにいるときは、自分で
転送(forward)できます。プラグインのメモはあなたのサーバーに残り、外に出るのはあなたが書いた文章だけです。判定を取り消しても、
通報はそのまま残ります。
通話のルーム
Section titled “通話のルーム”- ローカルの利用者は、自分に見えている開いた通話のルームを通報できます(
voice_room_idを指定し、account_idをルームのホストにしたPOST /api/v1/reports)。 その通報はその時点のホストを対象にし、その時点のルームの設定(名前と説明)を指します。投稿は指さず、ほかのサーバーへ転送されることはありません。 - 通報の詳細(
GET /api/v1/admin/reports/{id})にはルーム(voice_room)が表示されます。設定の変更のすべて、参加した人と退出した時刻、ルームから外された人、ルームの終わり方です。 参加した人の記録は、ルームが終わってから 90 日間(voice_participants_retention_days)と、通報がそのルームを指している間、保存されます(記録の保存)。 録音もテキストチャットもないため、これらの記録が唯一の証拠です。 manage_reportsを持つ人は、POST /api/v1/admin/voice_rooms/{id}/end(本文{"reason": "..."}、省略可、最大 500 文字)で、開いているルームを参加者全員について終了できます。 理由はモデレーターのためだけのもので、参加者にはルームが終わったことだけが見えます。通話がオフの間も使え、監査ログにはvoice_room_endedが記録されます。 Web クライアントでは、開いているルームの通報のページに、理由を付けて先に確認される「ルームを終了する」があります。
- ローカルの利用者は、自分に見えているイベントを、中止されたものも含めて通報できます(
event_idを指定し、account_idをイベントの主催者にしたPOST /api/v1/reports)。 その通報は主催者を対象にし、通報者が見たとおりのイベントの設定(タイトル、説明、場所)を指します。まだ日程を調整中のイベントも、ほかのイベントと同じように通報や中止ができます。投稿は指さず、ほかのサーバーへ転送されることもありません。 - 通報の詳細(
GET /api/v1/admin/reports/{id})にはイベント(event)が表示されます。日程、中止されたかどうかとその方法、設定のすべての変更が古い順に、すべての場所とともに表示され、承認された参加者にだけ見えていた場所も含まれます。reported_revision_idは通報者が見た版なので、通報のあとに変えられたタイトルや住所も、あなたの目の前にあります。 manage_reportsを持つ人は、POST /api/v1/admin/events/{id}/cancel(本文{"reason": "..."}、省略可、最大 500 文字)でイベントを中止できます。 理由は、中止とともに、そのイベントが見える全員に表示されます。参加する、または未定と答えた利用者と招待された利用者には、主催者自身が中止した場合と同じように通知が届き、監査ログにはevent_cancelledが記録されます。 すでに中止されたイベントには409event-closedを返します。Web クライアントでは、イベントの通報のページに、理由を付けて先に確認される「イベントを中止する」があります。- 主催者を凍結または削除すると、まだ始まっていない主催者のイベント(日程を調整中のものも含みます)が中止され(
gathering.cancel_organized)、参加者に通知します。これらの中止は、中止した人を誰とも記録せず、凍結を解除しても元には戻りません。すでに始まったイベントは中止されません。
モデレーター向けの通知と未処理の件数
Section titled “モデレーター向けの通知と未処理の件数”新しい通報、承認待ちの登録、異議申し立ては、権限を持つ人にアプリ内の通知として届きます。
| 通知 | 届くとき | 届く人 |
|---|---|---|
admin_report |
通報の対象にほかの未解決の通報がないとき(同じアカウントについての 2 件目以降の通報では通知しない) | ロールが manage_reports を持つ人。通報者と通報の対象を除く |
admin_sign_up |
登録が承認待ちとして始まったとき(承認制、またはメールを送れない構成での open) |
ロールが manage_accounts を持つ人 |
admin_appeal |
処分に異議が申し立てられたとき | ロールが manage_accounts を持つ人。異議を申し立てた人を除く |
admin_custom_emoji_request |
カスタム絵文字の作成や画像の差し替えが申請されたとき | ロールが manage_custom_emojis を持つ人。申請した人を除く |
admin_error_group |
サーバーか Web クライアントが新しい種類のエラーを報告したとき、または解決済みのエラーグループがサーバーの別のバージョンで再び起きたとき | ロールが manage_errors を持つ人 |
admin_domain_list_failing |
購読しているブロックリストの取得が 3 回続けて失敗したとき | ロールが manage_domains を持つ人 |
admin_error_groupが届くのは、サーバー全体で 1 時間に最大 10 回です。その時間の残りは、ほかにいくつのエラーグループがあったかを伝える 1 件の通知に まとめられます。ミュートしたグループは通知しません。サインインしていない訪問者について Web クライアントが報告したエラーは、 サインインした利用者のブラウザーも報告したときにだけ通知し、その再発は誰にも通知しません。 エラーグループは、GET /api/v1/admin/error_groupsとPOST /api/v1/admin/error_groups/{id}/resolve(/mute、/unmute)で読んだり、解決、ミュート、ミュートの解除をしたりします。これらにはmanage_errorsが必要です。- 誰が通知を受け取るかは、通知が作られた時点の権限で決まります。あとで権限を失った人には、その種類の通知が一覧と未読数に表示されなくなります。権限が戻ると、再び表示されます。
- 上の通知はどの種類もメールでも届き、既定でオンです。各自が、設定の 通知 ページ(Web クライアントでは
/settings/notifications)で、種類ごとにアプリとメールのそれぞれをオンまたはオフにします。 そのページには、自分のロールが受け取る種類だけが表示されます。アプリでオフにした種類はその人について作られないため、プッシュもメールもされません。GET /api/v1/admin/countsの件数は変わりません。件数は通報、登録、異議申し立てそのものを数えるためです。 未解決の通報とともに、件数には最も古い未解決の通報が出された時刻(oldest_open_report_filed_at)も返されます。 サーバーは通知を記録するトランザクションの中でメールのジョブをキューに入れ、ジョブはコミットの直後に、通知が読まれるのを待たずにメールを送ります。 送る時点でその人が権限を失っているか、その種類のメールをオフにしているか、主なメールアドレスが確認されていないかそのメールが止まっているときは、何も送りません。 メールには通知の種類と通知の画面へのリンクだけが含まれ、通報やアカウントの内容は含まれません。配信停止のリンクは、その種類のメールだけをオフにします。mail = noneではメールは送られず、GET /api/v1/instanceのsends_emailはfalseです。
GET /api/v1/admin/counts は、未解決の通報の数(open_reports、manage_reports が必要)、承認待ちの登録の数(pending_registrations)と審査待ちの異議申し立ての数(pending_appeals)(どちらも manage_accounts が必要)、判断待ちのカスタム絵文字の申請の数(pending_custom_emoji_requests、manage_custom_emojis が必要)、新規、再発、またはミュート解除された未解決のエラーグループの数(open_error_groups、manage_errors が必要)を返します。
権限のない項目は返されません。
モデレーターと管理者の操作は、操作と同じトランザクションの中で、1 件ずつ 1 行として監査ログ(audit_log_entries)に記録されます。
失敗した操作と、何も変えなかった操作は記録されません。すでに解除された処分の解除、解決済みの通報の解決、同じ担当者への割り当て、すでに廃止されたルールの廃止、同じ位置への移動、すでに持っているロールの付与、持っていないロールの取り消しなどです。
| 対象の種類 | 操作 |
|---|---|
account |
account_action_issued と account_action_lifted(アカウントへの処分とその解除)、account_deletion_canceled(ban への異議申し立てが認められて削除が取り消された)、revealed_private_data(IP アドレスとメールアドレスの開示)、two_factor_disabled(二要素認証の解除)、password_reset_link_issued(パスワードのリセット用リンクの発行)、email_suppression_lifted(メールの送信停止の解除)、account_moved(制限を受けたローカルのアカウントがローカルのアカウントへ移行した。制限は移行先に引き継がれないため、移行先にも適用するかどうかはあなたが決めます)、account_statuses_refetch_queued(リモートのアカウントの投稿の取り直し)、account_deliveries_viewed(ローカルのアカウントのサーバーへの配送の一覧表示。対象の名前はハンドルとサーバー) |
status |
status_refetch_queued(リモートの投稿の取り直し。対象の名前は投稿の URI) |
domain |
domain_action_issued と domain_action_lifted(ドメインへの処分とその解除)、domain_statuses_refetch_queued(そのドメインのアカウントの投稿の取り直し)、instance_marked_available(サーバーの失敗の記録の消去)、delivery_revealed(サーバーへの配送の、伏せた送信者、アクティビティの URI、インボックスの表示) |
report |
report_assigned、report_unassigned、report_resolved、report_reopened、report_note_added、report_forwarded(通報の担当の割り当て、割り当ての解除、解決、再開、メモの追加、転送) |
user |
registration_approved、registration_rejected(登録の審査) |
setting |
setting_changed(インスタンス設定)、text_changed(インスタンスの文章) |
rule |
rule_added、rule_revised、rule_moved、rule_retired(インスタンスのルール) |
role |
role_granted、role_revoked(利用者へのロールの付与と取り消し)、role_created、role_updated、role_deleted(ロールの作成、変更、削除) |
appeal |
appeal_upheld、appeal_overturned(異議申し立ての審査。取り消すと、その処分について account_action_lifted も記録され、ban では account_deletion_canceled も記録されます) |
signup_block |
signup_block_added、signup_block_lifted(登録の拒否の追加と解除) |
hook_decision |
hook_decision_applied(サーバーが外部の審査の判定に従って処理し、状態を残した。操作者はシステム)、hook_decision_overridden(モデレーターが判定を取り消した。異議申し立てを認めて取り消した場合も含む)、hook_appeal_upheld(モデレーターが拒否された投稿の異議申し立てを認めず、判定はそのまま) |
custom_emoji |
custom_emoji_created、custom_emoji_image_replaced、custom_emoji_copied、custom_emoji_updated、custom_emoji_enabled、custom_emoji_disabled、custom_emoji_deleted(カスタム絵文字の登録、画像の差し替え、ほかのサーバーからの絵文字のコピー、変更、有効化、無効化、削除) |
webhook |
webhook_created、webhook_updated、webhook_deleted、webhook_enabled、webhook_disabled、webhook_secret_rotated(Webhook の作成、変更、削除、有効化、無効化、シークレットの再生成) |
announcement |
announcement_created、announcement_updated、announcement_published、announcement_withdrawn、announcement_deleted(お知らせの作成、変更、公開、取り下げ、下書きの削除) |
invite |
invite_created、invite_revoked(招待の作成と取り消し。対象の名前はコードの最初の 4 文字) |
billing_source |
billing_import_queued(請求の取り込みを手動で始めた。対象の名前はプロバイダーの名前) |
cost_item |
cost_item_created、cost_item_relabeled、cost_item_price_revised、cost_item_end_changed、cost_item_deleted(費用の登録、名前などの変更、金額の改定、終了日の変更、削除。対象の名前は項目の名前) |
supporter_program |
supporter_program_enabled、supporter_program_disabled(課金の有効化と無効化。対象の名前は決済サービスの名前)、supporter_tips_enabled、supporter_tips_revised、supporter_tips_disabled(チップの有効化、金額の変更、無効化。対象の名前は通貨と、最小単位での金額) |
supporter_plan |
supporter_plan_created、supporter_plan_revised、supporter_plan_retired(サポーターのプランの作成、変更、廃止。対象の名前はプランの名前) |
supporter_subscription |
supporter_subscription_ended(管理者が申し込みをすぐに終了した。対象の名前はプランの名前と利用者のハンドル) |
custom_emoji_request |
custom_emoji_request_submitted、custom_emoji_request_withdrawn、custom_emoji_request_approved、custom_emoji_request_rejected(カスタム絵文字の申請の提出、取り下げ、承認、却下。対象の名前は :shortcode:) |
payment_provider |
payment_reconcile_queued(決済サービスとの照合を手動で始めた。対象の名前はプロバイダーの名前) |
oauth_client |
oauth_client_disabled、oauth_client_enabled(OAuth クライアントの無効化と有効化。無効化するとそのすべてのトークンが無効になる。対象の名前はクライアントの名前と client_id) |
oauth_client_host |
oauth_client_host_denied、oauth_client_host_allowed(Client ID Metadata Document のホストの拒否とその取り消し。拒否するとそのホストのクライアントのトークンが無効になる。対象の名前はホスト) |
instance |
service_closure_announced、service_closure_withdrawn、service_closure_closed、service_closure_delivery_completed(サービスの終了の告知または日付の変更、告知の取り下げ、終了、終了の配送の完了。対象の名前は service_closure) |
voice_room |
voice_room_ended(モデレーターが開いている通話のルームを終了した。名前は書いたアカウントが消去されるとなくなるため、対象の名前はルームの ID。通報の詳細には名前が表示される) |
event |
event_cancelled(モデレーターがイベントを中止した。タイトルは書いたアカウントが消去されるとなくなるため、対象の名前はイベントの ID。通報の詳細にはタイトルが表示される) |
domain_allow |
domain_allow_added、domain_allow_removed(連合の許可リストへのドメインの追加と削除。許可したサーバーとだけ連合するを参照。対象の名前はドメイン) |
link_card_domain |
link_card_domain_fetch_stopped、link_card_domain_images_stopped、link_card_domain_rule_removed(ドメインへのリンクカードのクローラーのルールの設定と削除。リンクカードのドメインを参照) |
login_provider |
login_provider_created、login_provider_updated、login_provider_deleted、login_provider_enabled、login_provider_disabled、login_provider_secret_rotated(外部のログインプロバイダーの追加、変更、削除、有効化、無効化、クライアントシークレットの差し替え。対象の名前はプロバイダーの表示名) |
domain_list_subscription |
domain_list_subscription_created、domain_list_subscription_updated、domain_list_subscription_deleted(ブロックリストの購読、設定の変更、削除)、domain_list_draft_accepted と domain_list_draft_rejected(下書きの承認。ドメインへの処分も記録されます。下書きの却下)、domain_list_fetch_queued(手動で求めた取得)。対象の名前は購読のタイトル。ブロックリストの購読を参照 |
一覧には、対象がまだ存在するかどうかが表示されます。保存期間を過ぎてなくなったアカウント、通報、異議申し立て、登録の拒否と、削除された許可、ロール、カスタム絵文字、Webhook は、記録した時点の名前だけが表示され、画面へのリンクはありません。
my admin audit listmy admin audit list -actor alice -action domain_action_issuedmy admin audit list -target-kind domain -target-id spam.example管理 API では、GET /api/v1/admin/audit_log(actor_account_id、action、target_kind、target_id で絞り込み)を使います。view_audit の権限が必要です。
Web クライアントでは、「モデレーション → 監査ログ」(/moderation/audit-log)を開きます。各項目は、誰が何に何をしたかという一文として新しい順に表示され、その人と対象はそれぞれの画面へのリンクになります。
絞り込みは、誰が行ったか(自分、または項目の「この人のほかの操作」の人)、対象の種類とそのあとに操作の種類、そして 1 つの対象(項目の「この対象へのほかの操作」)で行えます。
- 1 行は、操作者(利用者なら
user、CLI ならcli)、操作、対象の種類と ID、対象の表示名、元の記録の ID、時刻です。 対象の ID は、アカウント、通報、異議申し立て、利用者、ルール、ロール、登録の拒否の ID です。ドメインへの処分ではドメイン、設定と文章ではキーです。 - 対象の表示名(
@alice、@bob@example.com、ドメイン、設定のキー、ルールの本文。文章ではそのキー、ロールではそのキーと利用者のハンドル、登録の拒否ではその種類と値)は記録した時点のコピーなので、対象がなくなったあとも読めます。 API の各行は、対象がまだ存在するかどうか(target_exists)も返し、なくなったアカウント、通報、異議申し立て、登録の拒否ではfalseになります。Web の監査ログでは、なくなった対象は表示名だけがリンクなしで表示されます。 - 理由とメモの本文はコピーされません。元の記録(処分、割り当て、解決、再開、メモ、審査、または設定やルールの版)の ID で調べてください。
- 一覧は新しい順で、キーセットによるページ送りを使います(CLI では
-before <entry id>)。 - 監査ログを更新したり削除したりする API や CLI はありません。古い行は保存期間を過ぎると削除されます。
記録の保存と保全
Section titled “記録の保存と保全”記録の種類ごとの保存期間を過ぎると、1 時間ごとのジョブ(moderation.purge_records、identity.purge_origins、voice.purge_records、gathering.purge_records)がモデレーションの記録を削除します。
期間はインスタンス設定で変えられますが、下限より短くはできません(インスタンス設定)。変えた期間は次の実行から反映されます。解除された保全は、その理由とともに、解除からモデレーションの処分の保存期間が過ぎると削除されます。
| 記録 | 設定 | 既定 | 下限 | 起点 |
|---|---|---|---|---|
| サインインの IP アドレスと User-Agent | session_origins_retention_days |
180 日 | 90 日 | サインイン |
| 登録の IP アドレス | registration_origins_retention_days |
180 日 | 90 日 | 登録 |
| 通報(コメント、対象の投稿、メモ、割り当て、解決、再開) | reports_retention_days |
365 日 | 180 日 | 最後の解決 |
| アカウントへの処分(理由、メモ、対象の投稿、解除)と異議申し立て | moderation_actions_retention_days |
365 日 | 180 日 | 処分の終わり |
| 監査ログ | audit_log_retention_days |
730 日 | 365 日 | 記録 |
| 登録の拒否 | なし(変更できません) | 30 日 | なし | 解除と期限切れのうち早いほう |
| 通話のルームに参加した人(参加、話す人と聞く人、挙手、招待、外された人) | voice_participants_retention_days |
90 日 | 30 日 | ルームの終わり |
| 判定フックの判定 | hook_decisions_retention_days |
90 日 | 30 日 | 判定 |
| イベントの回答、承認、招待、候補日の投票 | event_records_retention_days |
90 日 | 30 日 | イベントの終わり(日程が決まらなかったイベントでは最後の候補日の終わり)と中止のうち早いほう |
- 未解決の通報は削除されません。処分が参照している通報(処分の
report_id)は、その処分が削除されるまで残ります。 - 処分の終わりは、解除と期限切れのうち早いほうです。異議申し立てのあった処分では、審査がそれより遅ければ審査の時刻が終わりになり、異議申し立てが審査を待っている間は処分は保存されます。
warnとdelete_statusesには続く効果がないため、行った時刻が終わりになります。終わりのない処分(ban、終了日時のないsuspendなど)は、解除されるまで削除されません。 - 通報や処分が指している投稿は、作成者が削除しても(表示からは消えます)、その通報や処分が削除されるまで、添付のメディアとともに削除ジョブによって物理的に削除されることはありません。リモートの投稿も保存期間(インスタンス設定
remote_status_max_retention_daysを含みます)を過ぎても残ります。 - 解除も終了日時もない登録の拒否は、効力を持つ限り残ります。
- 通報が指している通話のルームに参加した人の記録は、その通報が削除されるまで残ります。ルームそのもの(名前、説明、ホスト、終わり方)は削除されません。
- 通報が指しているイベントの回答、投票、招待は、その通報が削除されるまで残り、保全の対象のアカウントを挙げているものも同じです。イベントそのもの(設定と場所、日程と候補日、共同主催者、中止)は削除されません。回答が削除されたあとは、参加する人は誰もいないものとして数えられます。
- 1 回のジョブの実行で削除するのは、種類ごとに上限のある行数だけです(処分、通報、登録の拒否は 100 件ずつ 20 回、監査ログは 1,000 行ずつ 20 回)。残りは次の実行で削除します。
裁判所の命令で消去が禁じられている間(日本の情報流通プラットフォーム対処法第 16 条)や、開示請求に対応している間は、アカウントごとに消去を止められます。
my admin retention hold -reason "court order 2026-123" @alicemy admin retention list -account @alicemy admin retention release <hold id>- 保全中のアカウントについては、そのアカウントへの処分と異議申し立て、そのアカウントについての通報とそのアカウントが出した通報、それらの監査ログ、サインインと登録の IP アドレス、投稿、そのアカウントが参加したり何かを行ったりした通話のルームの記録が、保存期間を過ぎても削除されません。 そのアカウントの BAN から作られた登録の拒否も、解除や期限切れから 30 日を過ぎても残ります。
- 1 つのアカウントに複数の保全をかけられます。すべてを解除すると、期間を過ぎた記録は次の実行で削除されます。すでに解除された保全を解除しても何も変わりません。
- 保全とその解除は CLI でだけ行い、記録の操作者は CLI になります。
- 削除されたアカウント(
banが日付に達したもの、利用者が削除したもの、そのサーバーが削除したリモートのアカウント)のデータは、削除から 7 日後に 1 時間ごとのジョブaccount.erase_deletedが消去します。リモートのアカウントの投稿も、ローカルの利用者がブックマークしたものや返信したものを含めて消去されます。 そのアカウント自身の署名付きのDeleteがなく、取得が410 Goneを返しただけで削除済みとされたリモートのアカウントは、先にもう一度取得します。2 回目も410なら消去します。そのサーバーが再びアカウントを返すようになれば、アカウントは投稿とともに戻り、何も消去されません。それ以外の応答(404、または応答なし)では次の実行を待ち、削除から 30 日後にはいずれにしてもアカウントを消去します。 保全中のアカウントは消去されません。通報や処分が指している投稿は、その記録が削除されるまで残ります。アカウントの URI とユーザー名、処分の記録は残ります。 そのアカウントが通話のルームに付けた名前と説明は空になりますが、ルームは残ります。
開示請求のためのエクスポート
Section titled “開示請求のためのエクスポート”開示請求(GDPR 第 15 条、日本の個人情報保護法第 33 条)には、アカウントのモデレーションの記録をすべて JSON としてエクスポートして対応します。
my admin account export-moderation @alice > alice-moderation.json- エクスポートには、そのアカウントへの処分(非公開のメモ、解除、異議申し立てと審査を含みます)、そのアカウントについての通報(コメント、対象の投稿、挙げられたルール、モデレーターのメモ、割り当て、解決、再開)、そのアカウントが出した通報(それぞれが未解決か解決済みかだけ)、それらの監査ログが含まれます。
- 通報者の身元(通報したアカウント、受け取った通報の URI と送ってきたサーバー)はエクスポートしません。エクスポートを渡す前に、通報のコメントに通報者を特定できる内容がないことを確かめてください。
- モデレーターはユーザー ID でエクスポートされます。対応している間に記録が削除されないように、先に保全をかけてください。
LLM とコーディングエージェント向け:llms.txt,llms-full.txt, llms-small.txt