

Esta página é uma tradução automática da página em inglês, que é a versão de referência. Ler a página em inglês
A página em inglês mudou desde que estas seções foram traduzidas:
Ações sobre contas e domínios, e tratamento de denúncias
Como operadores e moderadores agem sobre contas e domínios, decidem recursos, tratam denúncias, verificam o que chegou a um servidor remoto e leem o registro de auditoria.
Tudo aqui, exceto o gerenciamento de contas e a verificação de entregas (apenas pela API de administração), pode ser feito pela API de administração (/api/v1/admin/..., escopos admin:read / admin:write) e pela CLI (my admin account action / my admin domain / my admin report / my admin appeal).
A API de administração exige permissões de função: o gerenciamento de contas, as ações e os recursos precisam de manage_accounts, as ações sobre domínios precisam de manage_domains e as denúncias precisam de manage_reports.
A CLI se conecta diretamente ao banco de dados com a mesma configuração do servidor (-config ou variáveis de ambiente) e não registra qual usuário a operou (issued_by_user_id e campos semelhantes ficam NULL, e o autor no registro de auditoria é cli).
De uma denúncia a uma ação e a um recurso
Seção intitulada “De uma denúncia a uma ação e a um recurso”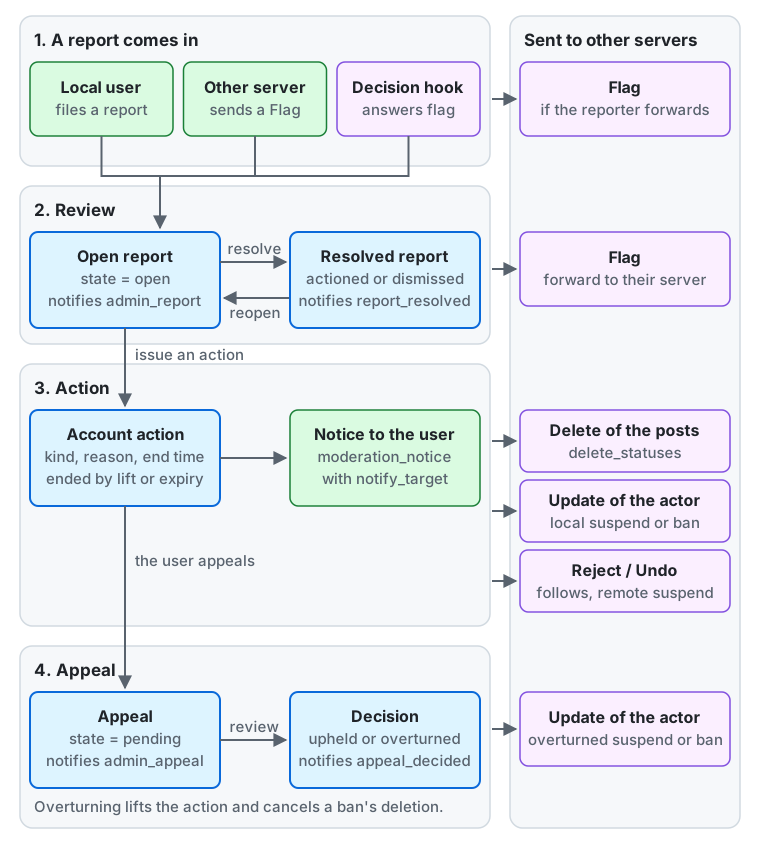
Do topo do diagrama para baixo:
- Uma denúncia chega. Um usuário local registra uma, outro servidor envia um
Flag(descartado quando o domínio temreject_reports, veja ações sobre domínios), ou um hook de decisão respondeflag(denúncias registradas por uma análise externa). Um usuário local que denuncia uma conta de outro servidor pode optar por encaminhar a denúncia, o que envia umFlaga esse servidor imediatamente. - Análise. A denúncia fica
open, e os moderadores recebem uma notificaçãoadmin_report. Ao resolvê-la, ela passa aresolvedcom o resultadoactionedoudismissed, e um denunciante local recebe uma notificaçãoreport_resolved. Reabri-la a devolve aopen. Encaminhar uma denúncia sobre uma conta de outro servidor envia umFlaga esse servidor (denúncias). - Ação. Um moderador emite uma ação sobre a conta a partir da denúncia, o que resolve a denúncia como
actioned; uma ação também pode ser emitida sem denúncia. A ação tem um tipo, um motivo e um horário de término, e termina quando é revogada ou expira. Comnotify_target, o usuário recebe uma notificaçãomoderation_notice(o que o usuário vê). Outros servidores recebem umDeletedas publicações paradelete_statuses, umUpdatedo ator quando umsuspendoubande uma conta local começa ou termina, e umReject/Undodos follows que osuspendde uma conta remota corta. - Recurso. O usuário local recorre da ação. O recurso fica
pending, e os moderadores recebem uma notificaçãoadmin_appeal. A decisão éupheldouoverturned, e o usuário recebe uma notificaçãoappeal_decided. Reverter revoga a ação e cancela a exclusão de umban, de modo que umsuspendoubanrevertido de uma conta local envia umUpdatedo ator (recursos).
Atribuições, notas, avisos e recursos ficam neste servidor; somente as atividades da coluna da direita saem dele.
Moderação e administração do servidor no cliente web
Seção intitulada “Moderação e administração do servidor no cliente web”O cliente web divide as telas da equipe em duas. A navegação mostra “Moderação” e “Administração” apenas para pessoas cuja função tem pelo menos uma permissão desse grupo. Cada tela mostra apenas um motivo a quem não tem a permissão, e o servidor também rejeita as requisições dessas pessoas.
| Grupo | Permissões | Telas |
|---|---|---|
Moderação (/moderation) |
manage_reports, manage_accounts, manage_domains, manage_invites, view_audit |
Denúncias (/moderation/reports), Recursos (/moderation/appeals), Cadastros (/moderation/registrations), Análises automatizadas (/moderation/hook-decisions), Contas (/moderation/accounts), Bloqueios de cadastro (/moderation/signup-blocks), Convites (/moderation/invites), Ações de domínio (/moderation/domain-actions), Servidores remotos (/moderation/instances), Registro de auditoria (/moderation/audit-log) |
Administração do servidor (/admin) |
manage_settings, manage_rules, manage_roles, manage_jobs, manage_login_recovery, manage_custom_emojis, manage_webhooks, manage_announcements, manage_finance, manage_supporters, manage_oauth_apps, manage_service_closure, manage_errors, manage_login_providers |
Configurações do servidor (/admin/settings), Regras (/admin/rules), Termos e políticas (/admin/documents), Domínios de cartões de link (/admin/link-card-domains), a fila de jobs e os jobs com falha (/admin/jobs), Erros (/admin/errors, manage_errors), Medições de UX (/admin/ux-measurements, manage_errors), Emojis personalizados (/admin/custom-emojis), Comunicados (/admin/announcements), Webhooks (/admin/webhooks), Custos e receitas (/admin/finance, manage_finance), Apoiadores (/admin/supporters, manage_supporters). manage_login_recovery (recuperação de login: remover a autenticação em dois fatores e emitir um link de redefinição de senha) e manage_roles (conceder e revogar as funções de uma conta) aparecem como seções da página Gerenciamento de uma conta (/moderation/accounts/{id}/manage, que também exige manage_accounts) |
- O contador em “Moderação” é o total de denúncias abertas, cadastros aguardando aprovação e recursos aguardando análise (notificações para moderadores e as contagens pendentes). “Administração” não mostra contagem.
- Cada grupo abre em uma lista das telas que as permissões da sua função liberam, cada uma com uma linha sobre o que ela contém e, para uma fila, quantas coisas esperam ali (Denúncias conta as denúncias abertas, Recursos os que aguardam análise, Cadastros os que aguardam aprovação, Emojis personalizados as solicitações aguardando análise, Erros os erros abertos); um grupo em que nenhuma tela está liberada para você diz o motivo. O endereço de uma tela que sua função não libera diz isso, com um link para a lista do grupo.
- O
moderatorembutido tem apenasmanage_reports,manage_accountseview_audit, e não vê “Administração”. Ele também não vê as telas Ações de domínio e Servidores remotos (manage_domains), portanto, para delegá-las, crie uma função com essa permissão e conceda-a (conceder e revogar funções). - Os caminhos da API de administração continuam
/api/v1/admin/...seja qual for o grupo, e os escopos são o mesmo paradmin:read/admin:write. Os grupos são separados por tags na referência da API (admin-moderation,admin-server). Um serviço fora do servidor pode chamar as operações de uma permissão com um escopo de permissão no lugar (deixar outro serviço usar a API de administração). - Há um terceiro grupo de permissões, os “recursos de usuário” (
view_finance,create_custom_emojis,start_voice_rooms,create_invites,keep_posts_longer,create_articles,create_events), que fica fora das telas da equipe. Quem tem apenas essas permissões não vê nem “Moderação” nem “Administração”, e para quem temview_financea navegação mostra “Finanças” (/finance) depois de Configurações. Sua API fica no namespace do usuário (GET /api/v1/finance/cost_totalseGET /api/v1/finance/income_totals, escoporead:finance) e não exige nenhum escopoadmin:*. O que ela mostra é definido porfinance_viewer_*nas configurações da instância.
Deixar outro serviço usar a API de administração
Seção intitulada “Deixar outro serviço usar a API de administração”Um serviço que você executa ao lado do servidor, um que distribui convites ou registra custos, por exemplo, pode chamar a API de administração para uma permissão sem um plugin.
- Cadastre uma conta para o serviço e conceda a ela uma função apenas com as permissões de que o serviço precisa (para convites, uma função com
manage_invites; conceder e revogar funções). - Com a sessão iniciada nessa conta, registre um app em Configurações → Apps → Seus apps cujos escopos incluam o escopo da permissão,
admin:e a permissão:admin:manage_invites. - Emita um token para a conta a partir do app, com esse escopo, e entregue ao serviço o token de acesso e o token de renovação.
- O token alcança apenas as operações das permissões que os escopos dele nomeiam, e só enquanto as funções da conta as mantiverem; o registro de auditoria grava o que ele faz como ações da conta.
- O token de acesso dura uma hora. O serviço o renova com o token de renovação e guarda o novo token de renovação a cada vez: um antigo usado de novo revoga o token.
manage_roles,manage_oauth_apps,manage_login_recovery,manage_login_providersemanage_service_closurenão têm escopo de permissão, e nenhum app pode pedi-lo a um membro da equipe na tela de consentimento.- Para parar o serviço, revogue os tokens do app ou exclua o app, retire a função da conta, ou desative o app em Administração → Apps OAuth.
Ações sobre contas
Seção intitulada “Ações sobre contas”Uma ação é aplicada à projeção de restrições (account_restrictions) na transação que a registra, e passa a valer a partir da próxima requisição.
| Tipo | Efeito sobre uma conta local |
|---|---|
warn |
Nenhuma restrição (apenas informa o usuário) |
force_sensitive |
Mostra todos os anexos como sensíveis |
limit |
Trata as publicações (inclusive as antigas) como apenas para seguidores e as mantém fora das linhas do tempo públicas |
restrict_posting |
Proíbe publicar, responder, impulsionar e editar |
restrict_interaction |
Proíbe seguir, favoritar, impulsionar e responder |
disable_login |
Proíbe o uso do app e da API, e revoga as sessões e os tokens ativos (a página de entrada ainda permite que o usuário veja a ação) |
suspend |
Aplica todas as restrições acima e oculta o perfil e as publicações de todos, exceto do usuário |
ban |
Aplica as mesmas restrições do suspend e exclui a conta após 30 dias. Não pode ser revogado (ele só é cancelado quando um recurso feito durante esses 30 dias é revertido) |
delete_statuses |
Exclui as publicações indicadas. Elas ficam invisíveis até para o usuário, e o servidor envia aos outros servidores o mesmo Delete de quando o usuário as exclui |
mark_statuses_sensitive |
Mostra os anexos das publicações indicadas como sensíveis |
Para uma conta remota, você pode emitir apenas limit, suspend e force_sensitive (qualquer outro tipo dá 422 na API de administração e falha na CLI).
O efeito é local a este servidor. As únicas coisas enviadas ao outro servidor são o Reject / Undo dos follows cortados pelo suspend.
| Tipo | Efeito sobre uma conta remota |
|---|---|
force_sensitive |
Mostra todos os anexos como sensíveis |
limit |
Trata as publicações (inclusive as antigas) como apenas para seguidores, as mantém fora das linhas do tempo públicas e não cria notificações para usuários que não seguem a conta |
suspend |
Descarta tudo o que é recebido da conta e oculta seu perfil e suas publicações. Corta os follows entre a conta e os usuários locais nos dois sentidos (os pedidos de follow também) e envia ao outro servidor um Reject dos follows da conta e um Undo dos follows dos usuários. Ao revogá-lo, a exibição volta e o servidor volta a receber da conta (o que foi descartado e os follows cortados durante a suspensão não voltam) |
notify_target(-no-notify) não tem significado para uma conta remota (nenhuma notificação chega a ela).- Um usuário local que perdeu follows por causa de um
suspendrecebe uma notificação (relationships_severed) que informa quantos seguidores e follows foram perdidos (follows cortados). - A emissão e a revogação são registradas no registro de auditoria, como nas ações sobre contas locais.
my admin account action issue -kind suspend -category spam -public-reason "spam" -duration 720h @alicemy admin account action issue -kind limit -report <report id> @bob@remote.examplemy admin account action issue -kind delete_statuses -status <status id> -status <status id> @alicemy admin account action issue -kind ban -category legal -public-reason "illegal content" @alicemy admin account action list -active @alicemy admin account action lift -reason "appealed" <action id>Na API de administração: POST /api/v1/admin/accounts/{id}/actions (o corpo tem kind, reason_category, public_reason, private_note, report_id, notify_target, expires_in em segundos e status_ids),
GET /api/v1/admin/accounts/{id}/actions (filtre com active), GET /api/v1/admin/account_actions/{id} e POST .../{id}/lift (o corpo {"reason": "..."} é opcional).
- Indique uma conta com
@username(local),@username@domain(remota) ou o ID da conta na CLI, e com o ID da conta na API de administração. - Várias ações se acumulam (a união de suas restrições). Revogar remove apenas as restrições daquela ação, e uma ação com horário de término termina sozinha nesse horário (aparece como
expirednas listas). O horário de término fica a no máximo dez anos (expires_inaté 315360000); um prazo maior é recusado com422. - As sessões e os tokens que
disable_login,suspendebanrevogaram não voltam quando você revoga a ação. O usuário entra de novo. - Um
suspendoubande uma conta local envia umUpdatedo Actor com o perfil esvaziado aos servidores dos seguidores e aos servidores conhecidos, para mostrar a suspensão (o Mastodon a mostra como “suspended”). A revogação e a expiração enviam umUpdatecom o perfil original. A expiração é enviada por um job que roda a cada 5 minutos, então pode atrasar até 5 minutos. delete_statusesemark_statuses_sensitiverecebem de 1 a 100 publicações não excluídas da conta alvo por meio de-status(status_ids). Não podem ter horário de término. Revogardelete_statusesnão traz de volta as publicações excluídas. Revogarmark_statuses_sensitiverestaura a exibição original.- Um
bannão pode ter horário de término e não pode ser revogado. Ele só é cancelado quando um recurso que o usuário fez nos 30 dias antes da exclusão é revertido (recursos). Na dúvida, use umsuspendcom horário de término. Trinta dias depois da ação, um job que roda a cada hora exclui a conta (a conta e as publicações somem da vista, e o servidor envia umDeleteaos outros servidores). report_id(-report) só pode indicar uma denúncia sobre a conta alvo. Uma denúncia aberta é resolvida comoactionedjunto com a ação (a resolução também fica no registro de auditoria). Uma denúncia já resolvida não muda.public_reasoné o motivo mostrado ao usuário eprivate_noteé uma nota apenas para moderadores.notify_target(verdadeiro por padrão; falso com-no-notifyna CLI) decide se o usuário é informado.
O que o usuário vê
Seção intitulada “O que o usuário vê”- Uma ação com
notify_targetverdadeiro chega ao usuário como uma notificação (moderation_notice). Ela traz o tipo, a categoria do motivo,public_reason, o horário de término e o estado. O tipo e a categoria também voltam como nomes de exibição no idioma da interface do usuário. - O usuário pode consultar as ações contra ele com o
GET /api/v1/moderation/actionsde primeira parte (filtre comactive), das mais novas para as mais antigas. Ações comnotify_targetfalso e ações revogadas ou expiradas também aparecem na lista. private_note, a denúncia, quem tomou a ação e o motivo da revogação nunca são mostrados ao usuário.- Um usuário pode recorrer de cada ação uma vez (recursos). A lista de ações e a ação em uma notificação incluem se ela pode ser contestada (
appealable), o prazo (appeal_deadline) e o recurso e seu resultado (appeal). - Um usuário sob
disable_login,suspendoubannão pode usar o app nem a API, mas ainda pode entrar na página de entrada (/auth/sign_in). Ali ele vê o tipo, o motivo e o horário de término da ação em vigor (paraban, o número de dias até a conta ser excluída), e pode recorrer a partir dessa página (recursos). O endpoint de autorização (/oauth/authorize) responde com403e não emite token. Um usuário sobbanpode entrar até a conta ser excluída, e a exclusão revoga essa sessão também. Um usuário cuja própria exclusão está agendada, e uma conta que foi desativada, não podem entrar nem na página de entrada.
Contas que os próprios donos desativaram
Seção intitulada “Contas que os próprios donos desativaram”Um usuário pode desativar a própria conta nas configurações da conta, depois de digitar a senha ou um código de dois fatores novamente, ou de confirmar com uma passkey (um usuário sem nenhum desses entra de novo em um provedor de login vinculado). A conta não é uma ação de moderação, e os moderadores não podem desativar ninguém:
- O perfil e as publicações ficam ocultos para todos, exceto para os moderadores, e outros servidores recebem um
Updatedo ator marcado comosuspended, então podem mostrar a conta como suspensa. Todas as sessões e tokens do usuário terminam. Onde o servidor envia e-mails, um e-mail informa a data da exclusão; nenhum outro e-mail é enviado antes dela. - Nada chega à conta: menções e mensagens diretas são descartadas, nenhuma notificação, e-mail ou Web Push é gerado, e novos seguidores são recusados. Favoritos e impulsos são contados. Os follows existentes permanecem.
- O usuário entra em uma página do servidor, que mostra a data da exclusão e permite reativar ou excluir a conta. Reativar traz tudo de volta. A desativação seguinte precisa esperar 24 horas.
- Trinta dias depois da desativação, o job horário exclui a conta. Uma reativação após essa data é recusada mesmo que o job ainda não tenha rodado. O nome de usuário não é liberado.
Os moderadores veem o estado deactivated na lista de contas (state=deactivated) e ainda podem ler as denúncias sobre
a conta e agir sobre ela. Uma ação de moderação não altera a data da exclusão, exceto um ban, que
a substitui pela sua própria: a partir daí o usuário não pode reativar. Uma suspensão não envia nada a outros servidores enquanto a
conta está desativada, e continua em vigor depois que o usuário reativa. Um usuário não pode desativar uma conta enquanto
a moderação a impede de entrar, enquanto sua exclusão está agendada, depois de ela ter sido movida, enquanto seu cadastro aguarda
análise, enquanto uma assinatura paga ainda está em andamento (inclusive uma configurada para terminar ao fim do período), ou quando
ela é a única administradora que consegue entrar. Um administrador desativado não conta como alguém que consegue. Se a data de um
administrador desativado passa sem que outro administrador consiga entrar, o job horário não exclui a
conta e registra um aviso no log. Esse administrador também não consegue mais entrar, então crie outro administrador com
my admin create; a execução seguinte então exclui a conta.
Recursos
Seção intitulada “Recursos”Um usuário local pode recorrer de uma ação contra ele.
Um moderador analisa o recurso e o mantém (uphold) ou o reverte (overturn).
my admin appeal list -state pendingmy admin appeal uphold -reason "The posts were spam." <appeal id>my admin appeal overturn -reason "Sorry, our mistake." <appeal id>O usuário recorre com POST /api/v1/moderation/actions/{id}/appeal (escopo write:accounts, corpo {"text": "..."}).
Um usuário sob disable_login, suspend ou ban não consegue obter um token de acesso e recorre pelo formulário de cada ação na página de entrada (POST /auth/appeal).
Enquanto a entrada está limitada a provedores de login, esse usuário só chega ao formulário por um provedor vinculado.
A página mostra o formulário e o prazo para uma ação que pode ser contestada, o conteúdo e o resultado para uma ação já contestada, e o motivo para uma ação cujo prazo passou ou que não pode ser contestada. Para um recurso rejeitado, mostra o motivo.
Na API de administração: GET /api/v1/admin/appeals (filtre com state), GET .../{id}, e POST .../{id}/uphold e POST .../{id}/overturn (o corpo {"public_reason": "..."} é opcional). Eles exigem a permissão manage_accounts.
No cliente web, Moderação → Recursos (/moderation/appeals) lista os recursos aguardando análise, ou todos; a página de um recurso (/moderation/appeals/{id}) mostra o que o usuário escreveu e a ação, com o motivo a informar ao usuário e “Manter” e “Reverter”, cada um pedindo confirmação antes.
- Uma ação pode ser contestada uma vez, e o texto tem de 1 a 2.000 caracteres. O prazo é o número de dias da configuração da instância
appeal_window_daysapós a ação (padrão de 180 dias, de 20 a 365; veja configurações da instância). Uma ação fora do prazo e um segundo recurso dão422(/api/v1/problems/appeal-window-closede/api/v1/problems/already-appealed). - Um
banpode ser contestado até a conta ser excluída (30 dias após a ação, ou até o prazo deappeal_window_days, se for mais curto). Umbande uma conta excluída dá422(/api/v1/problems/not-appealable). Uma ação revogada ou expirada ainda pode ser contestada dentro do prazo. - Quando um usuário recorre, as pessoas com
manage_accountsrecebem uma notificação (admin_appeal). Quando o recurso é analisado, o usuário recebe uma notificação (appeal_decided) e pode ver o resultado epublic_reason. O analista não é mostrado. - Reverter revoga a ação na mesma transação (o mesmo efeito de
lift, com um motivo de revogação vazio). Reverterdelete_statusesnão traz de volta as publicações excluídas. Uma ação já revogada antes da análise permanece como está. - Reverter um
bantambém cancela a exclusão agendada da conta na mesma transação (o registro de auditoria gravaaccount_deletion_canceled), encerra a suspensão e envia oUpdatecom o perfil original aos outros servidores. As sessões e os tokens revogados não voltam, então o usuário entra de novo. Se a conta foi excluída antes da análise, ele não pode ser revertido (422,/api/v1/problems/not-appealable; manter ainda é possível). - Uma análise acontece uma vez. Analisar de novo com o mesmo resultado não altera nada, e o resultado oposto dá
409(/api/v1/problems/appeal-decided).
Gerenciamento de contas
Seção intitulada “Gerenciamento de contas”Pesquisar contas, ver seus detalhes e revelar endereços IP e endereços de e-mail são tarefas da API de administração e exigem a permissão manage_accounts.
No cliente web, uma conta tem três páginas, com links entre elas abaixo do título da página:
- Análise (
/moderation/accounts/{id}): o estado e as restrições da conta, seu cadastro e quem a convidou, o formulário para uma nova ação (aberto a partir de uma denúncia com “Agir sobre esta conta”, o formulário também oferece as ações sobre as publicações da denúncia, e a ação resolve a denúncia), as ações mais recentes sobre ela com seus motivos, com “Todas as ações” levando à página Ações dela quando pode haver mais, e suas denúncias, das mais novas para as mais antigas, o restante em “Mostrar mais”. - Ações (
/moderation/accounts/{id}/actions): todas as ações sobre a conta, ou as que estão em vigor, uma página por vez. Cada ação abre sua própria página (/moderation/accounts/{id}/actions/{action id}) com todos os seus detalhes e, enquanto está em vigor, “Revogar” com um motivo para os moderadores. A página de um ban não tem “Revogar”: só reverter o recurso o desfaz. - Gerenciamento (
/moderation/accounts/{id}/manage): para uma conta local, suas funções (manage_roles), a supressão de e-mail, a remoção da autenticação em dois fatores e a emissão de um link de redefinição de senha (manage_login_recovery), e seus endereços de e-mail e IP, mostrados só depois de “Mostrar”, com suas entradas e as contas que usaram os mesmos endereços IP, cada lista das mais novas para as mais antigas e o restante em “Mostrar mais” (cada clique lê uma página, registrada no registro de auditoria), e um link para as do mesmo domínio de e-mail; para uma conta remota, buscar de novo suas publicações no servidor dela (manage_domains). Cada seção aparece apenas para quem tem a permissão correspondente.
A equipe só age sobre níveis inferiores: emitir ou revogar uma ação, decidir um recurso, revogar uma supressão de e-mail, revelar dados privados, emitir um link de redefinição de senha e remover a autenticação em dois fatores exigem que a maior position entre suas funções esteja acima da de todas as funções do alvo.
Um nível maior ou igual, inclusive a sua própria conta, retorna 403 com o tipo de problema /api/v1/problems/target-outranks-actor, de modo que um moderador não pode banir um administrador e um administrador não pode banir outro. Os comandos my admin não têm esse limite.
Uma ação que impede o único administrador que consegue entrar de entrar (disable_login, suspend, ban) é recusada, quem quer que a emita, e esse administrador não pode excluir a própria conta (409 com /api/v1/problems/last-administrator). Veja admin-cli.md para as funções.
GET /api/v1/admin/accountsretorna contas locais e remotas, das mais novas para as mais antigas (o Actor da instância é excluído). Você pode filtrar por prefixo do nome de usuário (username), domínio (domain), local ou remota (origin), estado (state) e, para contas locais, endereço de e-mail (email), domínio do e-mail (email_domain) e o endereço IP usado no cadastro ou na entrada (ip). Você pode informar apenas um entreemail,email_domaineip. A lista não inclui endereços IP nem endereços de e-mail.- O estado é o primeiro que se aplica nesta lista:
deleted,suspended(suspend,ban),disabled(disable_login),rejectedepending(análise do cadastro),limited(limit),active. O estado e as restrições (restrictions) vêm apenas de ações contra a própria conta e não incluem ações sobre domínios. GET /api/v1/admin/accounts/{id}retorna o estado e as restrições e, para uma conta local, o pedido de cadastro e a análise, a confirmação de e-mail, as funções e até 20 ações e denúncias, das mais novas para as mais antigas.GET /api/v1/admin/reports?target_account_id={id}percorre página a página todas as denúncias sobre uma conta.POST /api/v1/admin/accounts/{id}/revealretorna o endereço de e-mail de uma conta local, os endereços IP e User-Agents do cadastro e das entradas (20 registros, os mais novos primeiro) e outras contas que usaram o mesmo endereço IP (até 20 por endereço IP).GET /api/v1/admin/accounts/{id}/sign_inseGET /api/v1/admin/accounts/{id}/same_ip_accounts?ip=percorrem página a página todos eles. Cada chamada desses três gravarevealed_private_datano registro de auditoria, e os dados só são retornados se o registro pôde ser gravado. Os endereços IP são removidos após o período de retenção (180 dias por padrão), então origens de entrada mais antigas que isso não podem ser mostradas.two_factor_enabledemGET /api/v1/admin/accounts/{id}mostra se o usuário de uma conta local usa autenticação em dois fatores (TOTP). Um usuário que perdeu o app autenticador e os códigos de recuperação pode entrar apenas com a senha depois que você remove a autenticação em dois fatores comPOST /api/v1/admin/accounts/{id}/two_factor/disable. Somente usuários com a permissãomanage_login_recoverypodem fazer isso, e por padrão apenas a função de administrador embutida a tem (ela pertence à administração do servidor; o cliente web mostra a seção só para eles). A remoção gravatwo_factor_disabledno registro de auditoria. Verifique por outro meio, como o e-mail, que a pessoa é a dona da conta antes de removê-la. Quando um administrador sem nenhum outro administrador a perdeu, o operador a remove com o comando da CLImy admin account disable-two-factor @alice(o autor no registro de auditoria é a CLI).- Em um servidor que envia e-mails, um usuário que esqueceu a senha recebe por e-mail um link para definir uma nova a partir de “Esqueceu a senha?” na página de entrada.
Para um servidor que não envia e-mails (
mail = none), ou um usuário que o e-mail não alcança, um administrador emite o link e o entrega. Nas telas de administração, emita-o com “Redefinição de senha” na página Gerenciamento da conta (/moderation/accounts/{id}/manage,POST /api/v1/admin/accounts/{id}/password_reset_link). Somente usuários com a mesma permissão da remoção da autenticação em dois fatores,manage_login_recovery, podem emiti-lo, e por padrão apenas a função de administrador embutida a tem (quem tem o link consegue entrar na conta, então omanage_accountsde um moderador não basta). O link emitido é mostrado uma vez na hora e pode ser copiado. O servidor guarda apenas um hash do link, então você não consegue vê-lo depois; emita de novo se precisar. Quando nenhum administrador está disponível ou as telas de administração não estão, o operador o emite com o comando da CLImy admin account password-reset-link @alice(o autor no registro de auditoria é a CLI). Enquanto a entrada está limitada a provedores de login, os dois ainda emitem o link e avisam que ele não funciona até o limite acabar. O link funciona por 1 hora e uma única vez, e deixa de funcionar se a senha mudar depois por outro caminho. As duas formas de emissão gravampassword_reset_link_issuedno registro de auditoria. Quem tem o link pode definir a senha, então verifique a pessoa por outro meio, como o e-mail, e entregue o link somente a ela. Definir a nova senha revoga todas as sessões e tokens de app do usuário. As passkeys e a autenticação em dois fatores permanecem. email_suppressionemGET /api/v1/admin/accounts/{id}mostra que o envio ao endereço principal de uma conta local está parado. Umhard_bounce(o destino não existe) interrompe todos os e-mails, exceto o de confirmação, e umacomplaint(marcado como spam) interrompe apenas os e-mails de notificação e de comunicado. Os e-mails de redefinição de senha também param, então emita o link acima e o entregue, se necessário. Quando o usuário pede um e-mail de confirmação e confirma o endereço de novo, a supressão por hard bounce é revogada. Quando você verificou que o envio está normal, por exemplo porque o usuário corrigiu a caixa de e-mail, revogue-a comPOST /api/v1/admin/accounts/{id}/email_suppression/lift(permissãomanage_accounts). Isso gravaemail_suppression_liftedno registro de auditoria.- Uma busca lê até 400 contas para preencher uma página. Quando poucas contas correspondem, até uma página curta ou vazia pode trazer
next_cursor, então continue lendo.
Ações sobre domínios
Seção intitulada “Ações sobre domínios”| Tipo | Efeito |
|---|---|
suspend |
Interrompe toda entrega, busca e recebimento (o recebimento recebe 403 antes de a assinatura ser verificada). As contas e publicações existentes ficam ocultas das linhas do tempo e dos perfis. Corta os follows entre usuários locais e as contas do domínio nos dois sentidos (nada é enviado ao outro lado) |
limit |
Mantém as publicações fora das linhas do tempo públicas e da busca, e não cria notificações para usuários que não seguem a conta |
reject_media |
Não busca mídia |
reject_reports |
Descarta denúncias (Flag) do domínio |
force_sensitive |
Mostra a mídia como sensível |
my admin domain issue -kind suspend -public-comment "spam" spam.examplemy admin domain issue -kind limit -duration 720h noisy.examplemy admin domain list -activemy admin domain lift <action id>Na API de administração: POST /api/v1/admin/domain_actions (o corpo tem domain, kind, public_comment, private_note, obfuscate e expires_in em segundos),
GET /api/v1/admin/domain_actions (filtre com domain e active), GET .../{id}, POST .../{id}/lift,
e GET .../impact?domain=, que conta os follows que um suspend do domínio encerraria.
No cliente web, abra Moderação → Ações de domínio (/moderation/domain-actions). A lista mostra o domínio, o motivo público, o tipo, o término e o estado de cada ação, em vigor ou todas, de todos os domínios ou do que você procura;
“Nova ação” abre o formulário (/moderation/domain-actions/new), e escolher um domínio abre a página da ação com seus motivos e datas, onde “Revogar” a encerra.
Um suspend pede confirmação antes: a confirmação diz quantos follows entre usuários locais e as contas do domínio ele encerra de vez e pede que você digite o domínio.
O link “Ações de domínio” na página de um servidor remoto lista apenas as ações desse domínio, e “Nova ação” ali inicia o formulário com o domínio preenchido.
- Os domínios são registrados normalizados para o A-label IDNA (minúsculas, sem ponto final).
例え.jpexn--r8jz45g.jpsão o mesmo domínio. - Uma ação também se aplica a subdomínios (uma ação sobre
spam.examplese aplica também aa.spam.example). - Uma ação é aplicada à projeção de restrições (
domain_restrictions) e às restrições das linhas do tempo na transação que a registra, e passa a valer a partir da próxima entrega, busca ou recebimento. - Uma ação com horário de término (
-duration/expires_in, no máximo dez anos) termina sozinha nesse horário. A expiração não é uma revogação, então as listas a mostram comoexpired. - Revogar remove apenas as restrições daquela ação. Outras ações sobre o mesmo domínio permanecem. Revogar uma ação já revogada não altera nada.
- As listas vão das mais novas para as mais antigas, e
-active(active=true) mostra apenas as ações em vigor.
Importar e exportar o CSV do Mastodon
Seção intitulada “Importar e exportar o CSV do Mastodon”Você pode passar a lista de ações sobre domínios de e para o Mastodon no formato CSV dos bloqueios de domínio do Mastodon (#domain,#severity,#reject_media,#reject_reports,#public_comment,#obfuscate).
Você pode importar um CSV que o Mastodon exportou, e o Mastodon pode importar um CSV que este servidor exportou.
my admin domain export > domain_blocks.csvmy admin domain import domain_blocks.csv # only shows what it would domy admin domain import -apply -only spam.example,bad.example domain_blocks.csvNa API de administração: GET /api/v1/admin/domain_actions/export (text/csv), POST .../import/preview (o corpo tem csv) e POST .../import (o corpo tem blocks, as linhas escolhidas, e private_note).
Uma linha do domínio do próprio servidor é ignorada (own_domain), e uma ação sobre domínio nele é recusada.
No cliente web, abra Moderação → Ações de domínio e escolha “CSV do Mastodon” (/moderation/domain-actions/import): “Salvar como CSV” salva o arquivo, e a importação mostra uma prévia de um arquivo escolhido antes de importar as linhas que você mantém; um suspend entre elas pede confirmação antes.
| Linha do CSV | Ação neste servidor |
|---|---|
#severity é suspend (ou vazio) |
suspend |
#severity é silence |
limit |
#severity é noop |
Nenhuma |
#reject_media / #reject_reports é verdadeiro |
Adiciona reject_media / reject_reports, respectivamente |
- Uma importação tem duas etapas. Primeiro confira na prévia quais ações cada linha emitiria, escolha as linhas a manter e então importe (a CLI não altera nada até você acrescentar
-apply, e-onlyescolhe as linhas por domínio). - Uma linha cujo domínio, ou um domínio pai, já tem uma ação do mesmo tipo em vigor não emite esse tipo (se todos os tipos já existem, ela fica como “já aplicada”). Uma segunda linha para o mesmo domínio, uma linha inválida e uma linha que não emitiria nada (apenas
noop) também são ignoradas. Importar o mesmo CSV de novo não acrescenta ações. - Um CSV sem o cabeçalho
#domainé lido como uma lista com um domínio por linha, e todos os domínios recebemsuspend(o mesmo que o Mastodon). Uma importação aceita até 5.000 linhas. - As ações importadas duram “até serem revogadas” e levam o comentário público e a ofuscação da linha e a nota privada que você informou. Elas aparecem no registro de auditoria como as ações emitidas uma a uma (o autor é a pessoa, para a API, e
cli, para a CLI). - Uma exportação grava uma linha por domínio para as ações em vigor. Um domínio com um
suspendrecebesuspend, um com umlimitrecebesilence, e um com nenhum dos dois recebenoop. Um domínio com apenasforce_sensitive, que os bloqueios de domínio do Mastodon não têm, não é exportado. Notas privadas e horários de término não são exportados.
Assinar listas de bloqueio
Seção intitulada “Assinar listas de bloqueio”Em vez de importar um CSV manualmente, você pode assinar uma lista de bloqueio de domínios que outro servidor ou pessoa publica em uma
URL https. O servidor busca a lista logo depois que você assina, todos os dias depois disso e quando você pedir, e transforma
as linhas dela em ações de domínio: como rascunhos que um moderador aceita ou rejeita (o modo draft, o padrão), ou diretamente
a cada busca (o modo automatic).
my admin domain subscription add -format mastodon_csv -title "Shared blocklist" https://lists.example/blocklist.csvmy admin domain subscription listmy admin domain subscription drafts <subscription id>my admin domain subscription accept -keys issue:suspend:spam.example <subscription id>my admin domain subscription reject -all <subscription id>my admin domain subscription update -mode automatic <subscription id>my admin domain subscription fetch <subscription id> # fetch now and print the outcomemy admin domain subscription fetches <subscription id>my admin domain subscription remove [-lift-actions] <subscription id>Na API de administração: GET e POST /api/v1/admin/domain_list_subscriptions, GET, PATCH e DELETE .../{id}
(lift_actions=true revoga as ações da assinatura), POST .../{id}/fetch, GET .../{id}/fetches, GET .../{id}/drafts
e POST .../{id}/drafts/accept e .../drafts/reject (o corpo tem keys, ou nada para todos os rascunhos). Todos eles
exigem manage_domains.
No cliente web, abra Moderação → Ações de domínio e escolha “Assinaturas de listas de bloqueio”
(/moderation/domain-actions/subscriptions). A lista mostra o modo e a última busca de cada assinatura, com as falhas
seguidas; “Adicionar assinatura” abre o formulário com o nome, a URL, o formato e as configurações abaixo, e assinar abre a
página da assinatura. Essa página tem quatro seções: os rascunhos, que você aceita ou rejeita um a um ou todos juntos (aceitar
rascunhos que suspendem um domínio pede confirmação antes); as buscas, com “Buscar agora” e o resultado de cada busca; as configurações; e “Cancelar
assinatura”, que pergunta se as ações que a assinatura emitiu devem ser revogadas. A notificação admin_domain_list_failing
leva à lista.
| Formato | O que a lista é |
|---|---|
mastodon_csv |
O CSV de bloqueios de domínio do Mastodon, lido como uma importação o lê |
mastodon_json |
A resposta de GET /api/v1/instance/domain_blocks de um servidor Mastodon que publica os bloqueios de domínio dele. Os domínios que ele ofusca (com *) são ignorados, e um servidor que não publica a lista (401, 403, 404) faz a busca falhar |
plain_text |
Um domínio por linha, cada um um suspend |
O que uma linha emite segue a mesma tabela de uma importação, alterada pelas configurações da assinatura: suspend_as (suspend,
limit ou ignore; padrão suspend), silence_as (limit ou ignore; padrão limit), se os reject_media e reject_reports da linha
se aplicam (ambos por padrão) e se as ações copiam o comentário público da linha (por padrão, não).
- Uma busca passa pela mesma proteção das buscas em outros servidores: uma URL, ou um redirecionamento, que leva a um endereço privado
falha. Ela lê no máximo 2 MiB e 5.000 linhas; uma lista maior faz a busca falhar. O servidor devolve o
ETage oLast-Modifiedda lista, então uma lista sem mudanças custa pouco, e uma lista idêntica à última lida não altera nada. - Uma busca que falha não altera nenhuma ação. Ela é registrada com o motivo da falha (
http_status,network,forbidden_destination,too_large,too_many_entriesoumalformed) e mostrada na lista de assinaturas e nas buscas delas. Depois de 3 falhas seguidas, as pessoas cuja função temmanage_domainsrecebem a notificaçãoadmin_domain_list_failing. - Uma assinatura nunca revoga nem substitui uma ação que ela não emitiu. Se uma ação do mesmo tipo já cobre o domínio, nele ou em um domínio pai, seja quem for que a emitiu, a assinatura não emite nada ali. Quando duas assinaturas listam o mesmo domínio, vale a ação da que a emitiu primeiro; se essa a revoga, a seguinte emite a sua.
- Quando a lista deixa de trazer um domínio, o modo automático revoga, na busca seguinte, a ação que a assinatura emitiu nele. Se uma busca revogasse mais de 10 ações e mais da metade das da assinatura, as revogações esperam como rascunhos, já que uma lista quebrada ou vazia se parece com isso.
- Uma gravidade que o servidor não conhece (nem
suspend, nemsilence, nemnoop) sempre espera como rascunho, como umsuspendsob as configurações da assinatura. - Os rascunhos listam o que a lista acrescentaria (
issue) e removeria (lift), cada um com uma chave comoissue:suspend:spam.example. Um rascunho rejeitado não volta até que a lista altere a linha do domínio (umissue) ou a ação termine (umlift). - Se um moderador revoga uma ação que uma assinatura emitiu, a assinatura não a emite de novo até que a lista altere a linha do domínio.
- Alterar as configurações as aplica na busca que a alteração inicia. A URL e o formato não mudam; assine de novo para alterá-los.
- Remover uma assinatura mantém as ações que ela emitiu, que então contam como de um moderador, a menos que você as revogue junto.
- O registro de auditoria grava assinar, alterar, remover, os rascunhos aceitos e rejeitados e as buscas pedidas manualmente.
As ações do modo automático são gravadas como as outras ações de domínio, com
systemcomo autor, e são enviadas aos webhooks comodomain_moderation_action.createde.lifted, cujodatatem osubscription_id.
Follows cortados
Seção intitulada “Follows cortados”Um suspend de domínio e um suspend de conta remota cortam os follows entre usuários locais e as contas suspensas nos dois sentidos.
- Para um
suspendde domínio, um job (moderation.sever_domain) que roda depois que a ação é registrada os corta um usuário local por vez. Até o job terminar, os follows ainda aparecem nas listas. As contas em subdomínios também são cortadas. - Para um
suspendde conta remota, os follows são cortados na transação que registra a ação. Um segundosuspendde uma conta já suspensa não corta nada. - Cada usuário que perdeu follows aprovados recebe uma notificação (
relationships_severed) que informa quantos seguidores e follows foram perdidos. Um usuário que perdeu apenas pedidos de follow não recebe nenhuma. - Revogar a ação não traz de volta os follows cortados. Os usuários seguem de novo.
- Processar a mesma ação de novo (por exemplo, quando um job roda outra vez) não adiciona mais registros de relações cortadas nem notificações.
Federar apenas com servidores permitidos
Seção intitulada “Federar apenas com servidores permitidos”A configuração da instância federation_scope decide com quais servidores este servidor federa: open (o padrão) federa com todo servidor que nenhuma ação sobre domínio suspende,
e allowlist apenas com os domínios da lista de permitidos e seus subdomínios, para uma organização ou um servidor pessoal que conversa só com servidores que conhece.
Enquanto federation_scope é allowlist:
- Um servidor sem permissão é tratado como um domínio suspenso: as entregas dele recebem
403antes de as assinaturas serem verificadas, nada é entregue a ele nem buscado dele, e os relays não trazem nada dele. - Uma permissão cobre seus subdomínios: permitir
friend.exampletambém permitesocial.friend.example. - As ações sobre domínios continuam valendo para os servidores permitidos: um domínio permitido com um
suspendcontinua suspenso, e um com umlimitoureject_mediacontinua limitado. - Os GETs de ActivityPub exigem uma assinatura de um servidor permitido, diga o que disser
authorized_fetch, para que um servidor sem permissão não possa ler as publicações públicas. Servidores e crawlers que não assinam seus GETs recebem401. - O NodeInfo informa
metadata.federationScope, para que outros servidores possam saber.
Enquanto é open, a lista de permitidos não altera nada, e ela é mantida para a próxima vez que você mudar.
my admin domain allow add -comment "partner" friend.examplemy admin domain allow listmy admin domain allow remove friend.examplemy admin federation scope # prints the settingmy admin federation scope allowlist # shows what the switch would end, and changes nothingmy admin federation scope -apply allowlist # switchesmy admin federation scope openNa API de administração: GET /api/v1/admin/domain_allows, POST /api/v1/admin/domain_allows (o corpo tem domain e comment; um domínio já permitido responde 200 e mantém sua permissão) e DELETE /api/v1/admin/domain_allows/{domain}, com a permissão manage_domains.
GET /api/v1/admin/settings/federation_scope/impact conta o que a mudança encerraria, com a permissão manage_settings, e PATCH /api/v1/admin/settings altera federation_scope como qualquer outra configuração.
A lista de permitidos guarda no máximo 5.000 domínios, e um comentário, que nunca é publicado, no máximo 5.000 caracteres. O domínio do próprio servidor não pode ser permitido.
Mudar para allowlist, e remover uma permissão enquanto ela está ativa, encerra follows de vez:
- Antes de mudar, veja quantos follows aprovados entre usuários locais e os servidores sem permissão a mudança encerraria, quantos usuários locais perdem algum e os servidores com mais deles (o impacto acima, ou
my admin federation scope allowlistsem-apply). - A mudança corta os follows com todo servidor que a lista de permitidos não permite, nos dois sentidos e sem avisar esses servidores, como um
suspendde domínio faz: um job (moderation.sever_allowlist) os corta um usuário local por vez, e cada usuário que perdeu follows aprovados recebe uma notificação (relationships_severed) com as contagens. - Remover uma permissão enquanto
federation_scopeéallowlistcorta, do mesmo modo, os follows com as contas desse domínio e de seus subdomínios que nenhuma outra permissão cobre. Remover a permissão de um subdomínio cujo domínio pai é permitido não corta nada. - Voltar para
open, ou permitir o domínio de novo, não traz de volta os follows cortados. Os usuários seguem de novo. - Definir
allowlistquando já éallowlistnão corta mais nada.
No cliente web, abra Moderação → Ações de domínio e escolha “Domínios permitidos” (/moderation/domain-actions/allowed) para ler,
adicionar e remover permissões; remover uma pede confirmação antes, pois isso isola o domínio enquanto federation_scope é allowlist. A
configuração em si é “Servidores” na página Federação das configurações do servidor (/admin/settings/federation, com a
permissão manage_settings): escolher “Somente servidores permitidos” e salvar mostra os follows que a mudança encerraria, as contas
locais que perdem algum e os servidores com mais deles, e só salva depois que você confirma.
Adicionar e remover uma permissão ficam no registro de auditoria (domain_allow_added e domain_allow_removed), e a mudança é o setting_changed de federation_scope.
Publicar os domínios sobre os quais você age
Seção intitulada “Publicar os domínios sobre os quais você age”Você pode publicar as ações limit e suspend em vigor por GET /api/v1/instance/domain_actions.
A configuração da instância domain_actions_visibility (off / signed_in / everyone, padrão off) decide quem vê a lista, e
domain_actions_rationale_visibility (os mesmos valores, padrão off) decide quem vê os comentários públicos (configurações da instância).
my instance set domain_actions_visibility signed_inmy instance set domain_actions_rationale_visibility signed_in- Com
offa API retorna404, e comsigned_inretorna401a uma requisição sem token de acesso. - Há uma entrada por ação, das mais novas para as mais antigas. Uma entrada tem o domínio, o SHA-256 do domínio (hex) e o tipo, e o comentário público para quem pode vê-lo. As notas privadas nunca são retornadas.
- Para uma ação com
-obfuscate(obfuscate), a metade do meio dos caracteres do domínio (exceto os pontos) é substituída por*(bad.examplevirabad.*****le). Qualquer pessoa pode comparar o SHA-256 de um domínio que conhece para verificar se é um domínio ofuscado. - As ações
reject_media,reject_reportseforce_sensitive, e as ações revogadas ou expiradas, não são publicadas. - A página de informações da instância do cliente web (
https://<host>/about) mostra essa lista sob as mesmas configurações. Comoffa seção não aparece, e comsigned_inquem não entrou vê um aviso de que só usuários que entraram podem vê-la.
Buscar publicações remotas novamente
Seção intitulada “Buscar publicações remotas novamente”Você pode buscar de novo, no outro servidor, as publicações remotas armazenadas. Uma nova busca acontece apenas quando você a pede pela API de administração, pela CLI ou pelo cliente web, nunca periodicamente.
my admin refetch status <post ID or URI>my admin refetch account @bob@remote.examplemy admin refetch domain remote.exampleNa API de administração: POST /api/v1/admin/statuses/{id}/refetch, POST /api/v1/admin/accounts/{id}/refetch_statuses e POST /api/v1/admin/instances/{domain}/refetch_statuses. Eles exigem a permissão manage_domains.
No cliente web, use “Buscar publicações novamente” na página Análise da conta (/moderation/accounts/{id}, contas remotas) e na tela do servidor remoto (/moderation/instances/{domain}).
- Uma publicação é tratada como um
Updaterecebido. Se houver uma versão mais nova, o servidor adiciona uma versão; ele atualiza as contagens de votos de enquetes; e não faz nada se nada mudou. Uma publicação para a qual o outro servidor retorna 410 Gone ou umTombstoneé excluída. Uma publicação que não pode ser buscada (inclusive 404) é deixada como está. - Para uma conta, o servidor busca de novo até as 1.000 publicações armazenadas e não excluídas mais recentes, 100 por vez, com um minuto de intervalo.
- Para um domínio, o servidor busca de novo a partir das contas mais recentes do domínio, até as 20 publicações mais recentes por conta e até 1.000 publicações no total, 5 contas por vez, com um minuto de intervalo.
- Ele não busca em um domínio com
suspend, nem em um domíniounavailableporque as entregas falharam. Uma busca com falha do mesmo URI é lembrada por 1 hora, e uma nova busca nesse intervalo não o busca. - Sua requisição é gravada no registro de auditoria como
status_refetch_queued,account_statuses_refetch_queuedoudomain_statuses_refetch_queued.
Verificar o que chegou a um servidor remoto
Seção intitulada “Verificar o que chegou a um servidor remoto”Quando um usuário pergunta se uma publicação, um follow ou um accept chegou a outro servidor, liste as entregas a esse servidor com a API de administração.
Ela mostra cada entrega de uma atividade a uma inbox do servidor, das mais novas para as mais antigas, com cada tentativa e o que o servidor respondeu, inclusive as entregas que tiveram êxito.
Ela exige a permissão manage_domains.
No cliente web, a seção Entregas da tela do servidor remoto (/moderation/instances/{domain}) mostra a mesma lista, com seus filtros por ID da atividade e Conta local, e Mostrar para cada campo oculto em Detalhes de uma entrega mascarada; a tela diz quais deles são registrados no registro de auditoria antes de serem exibidos.
A lista Servidores remotos mostra apenas os servidores que as entregas não conseguiram alcançar. Para abrir qualquer outro servidor, digite o domínio dele, um handle nele ou uma URL nele em Abrir um servidor acima da lista,
ou use Abrir o servidor da conta na página Análise de uma conta remota ou em uma denúncia sobre uma conta remota, ou o domínio em uma entrada do registro de auditoria sobre um domínio.
curl -H "Authorization: Bearer $TOKEN" \ "https://example.com/api/v1/admin/instances/misskey.io/deliveries"- Cada entrega tem o tipo da atividade (
Create,Follow,Accepte assim por diante), quando a atividade foi registrada e quando a inbox foi adicionada, e suasattempts, das mais antigas para as mais novas. Cada tentativa tem seuoutcome(succeeded,retryable_failure,permanent_failure,skipped), osignature_schemee ostatus_codeda resposta, oerrorde uma falha sem resposta ou o motivo de nada ter sido enviado, e o horário. Uma tentativasucceededcom202significa que o outro servidor aceitou a atividade; se ele depois a exibe, depende desse servidor. - As tentativas são mantidas por 30 dias, então o histórico volta 30 dias.
- Para restringir a lista, acrescente
activity_uri=<the activity's ID>, ouaccount_id=<a local account's ID>para as entregas de uma conta. Uma consulta comaccount_idé registrada no registro de auditoria comoaccount_deliveries_viewed, com a conta e o servidor; as outras consultas não são registradas. - O corpo da atividade nunca é mostrado.
Algumas entregas são mascaradas: o remetente, a URI da atividade e a inbox ficam de fora, e mask diz o motivo.
mask |
A atividade trata de |
|---|---|
private, direct, local |
uma publicação com essa visibilidade |
approves_followers |
um follow, seu desfazer, um accept ou um reject de uma conta local que aprova seus seguidores |
unknown |
uma publicação ou uma conta que não existe mais, de modo que o que era já não se sabe |
Uma shared inbox não nomeia destinatário e é sempre mostrada; uma inbox pessoal mascarada no erro de uma tentativa aparece como [masked].
O tipo, os horários e todas as tentativas de uma entrega mascarada são mostrados, então você ainda pode ver se ela chegou ao servidor.
Para ver os campos mascarados de uma entrega, use POST /api/v1/admin/instances/{domain}/deliveries/{id}/reveal; cada chamada é registrada no registro de auditoria como delivery_revealed antes de qualquer coisa ser mostrada.
Denúncias
Seção intitulada “Denúncias”As denúncias (Flag) recebidas de outros servidores entram na lista de denúncias como abertas (open).
my admin report list -state openmy admin report show <report id>my admin report assign <report id> <username>my admin report unassign <report id>my admin report resolve -outcome dismissed <report id>my admin report note <report id> "Same person as an earlier report"my admin report reopen <report id>my admin report forward -comment "Spam account, see the linked posts" <report id>No cliente web, Moderação → Denúncias (/moderation/reports) lista as denúncias abertas, das mais novas para as mais antigas, com quem registrou cada uma, a categoria, quando e quem a trata.
Seus filtros (estado, categoria e quem a trata: você ou ninguém) e a ordem (a coluna Registrada: a mais nova ou a que espera há mais tempo primeiro) ficam no endereço da página, e Anterior e Próxima percorrem as páginas.
A página de uma denúncia (/moderation/reports/{id}) mostra seu estado, categoria, regras citadas (uma regra retirada depois diz isso), quem a registrou e quem a trata, se ela foi ao servidor da conta e quantas outras denúncias e ações a conta tem;
depois a conta; o comentário; as publicações denunciadas, uma excluída com o horário da exclusão; o que aconteceu na sala de chat de voz ou as mudanças do evento; e as notas.
A partir de wide, a página da lista de onde você veio fica ao lado dela. Atribuir a mim e Desatribuir, Resolver (Ação tomada ou Nenhuma ação necessária) e Reabrir ficam sob o título, Adicionar nota sob as notas.
Na API de administração: GET /api/v1/admin/reports (filtre com state, category e assignee: me, none ou o ID de uma conta local; order=oldest lista primeiro a denúncia que espera há mais tempo, em vez da mais nova), GET .../{id}, POST .../{id}/assign_to_self, POST .../{id}/unassign,
POST .../{id}/resolve (corpo {"outcome": "actioned" | "dismissed"}), POST .../{id}/notes (corpo {"body": "..."}), POST .../{id}/reopen e POST .../{id}/forward (corpo {"comment": "..."}, opcional).
- Uma atribuição (
assign) só pode ir a um usuário local cuja função tenhamanage_reports. Na API de administração, você atribui a si mesmo. - O resultado de uma resolução (
resolve) éactioned(uma ação foi tomada contra o alvo) oudismissed(nenhuma ação foi necessária). Resolver de novo uma denúncia resolvida não altera o resultado. - Quando você emite uma ação a partir de uma denúncia (
report_id/-reportda ação), a denúncia é resolvida comoactionedna mesma operação. - Uma nota (
note) é uma nota interna que só os moderadores veem, de até 2.000 caracteres. Ela não é mostrada nem ao alvo nem ao denunciante. Não pode ser editada nem excluída. - Reabrir (
reopen) devolve uma denúncia resolvida aopen(a atribuição permanece). Uma denúncia aberta não pode ser reaberta (409na API de administração). - Encaminhar (
forward, Enviar ao servidor deles… no fim da página da denúncia, que pede confirmação antes) envia uma denúncia sobre uma conta de outro servidor a esse servidor, como umFlagdo actor da sua instância com a conta e as publicações denunciadas que ainda existem. O único texto que ela leva é o que você escreve para os moderadores desse servidor ao encaminhar (-comment,commentna API de administração, ou Texto para os moderadores deles na página da denúncia; até 1.000 caracteres, nenhum por padrão). O comentário do denunciante e a nota de uma análise externa nunca saem do seu servidor desse modo, e nada do denunciante é enviado. Uma denúncia que o denunciante escolheu encaminhar ao registrá-la saiu na hora, com o comentário do denunciante. Encaminhar funciona para uma denúncia registrada neste servidor, por uma pessoa ou por uma análise externa, aberta ou resolvida, que ainda não foi encaminhada; uma denúncia recebida de outro servidor ou sobre uma sala de chat de voz ou um evento não pode ser encaminhada (409report-not-forwardablena API de administração, e os detalhes da denúncia não mostram botão). Uma denúncia é enviada uma vez: encaminhá-la de novo, com qualquer texto, ou encaminhar uma que o denunciante havia encaminhado ao registrá-la, não altera nada.forwardedna API de administração diz se ela foi enviada,forwardablese você pode enviá-la agora. - Os detalhes da denúncia (
show,GET .../{id}) retornam as notas, das mais antigas para as mais novas, com o número de outras denúncias sobre o alvo e o número de ações contra o alvo (as revogadas e expiradas incluídas). A lista não retorna notas. - As atribuições, resoluções, reaberturas, notas e encaminhamentos são mantidos como eventos (
report_assignments,report_resolutions,report_reopenings,report_notes,report_forwards), ereport_statesguarda o estado atual. - Os moderadores podem traduzir as publicações denunciadas e o comentário do denunciante na página da denúncia, ou com
POST .../{id}/statuses/{status_id}/translationePOST .../{id}/comment/translation(corpo{"target_language": "en"}). O texto vai a um provedor de tradução somente enquanto a configuração da instânciatranslation_reports_to_serverestá ativada, e então apenas a um provedor autorizado para a visibilidade da publicação: o acesso de um moderador não amplia nada, então uma publicação direta vai apenas a um provedor autorizado paradirect, e o comentário conta comoprivate. A tradução do comentário não é guardada, nem a de uma publicação excluída, e os caracteres contam apenas para o limite mensal do servidor. A tradução embutida do navegador, quandotranslation_browserestá ativada, funciona nas publicações denunciadas seja qual for o valor detranslation_reports_to_server; o comentário, que não indica idioma, é traduzido apenas pelo servidor. - Um denunciante vê do alvo apenas o que veria da conta de outro modo: enquanto ela está suspensa ou o bloqueia, a denúncia dele continua listada sem a conta. Os moderadores sempre veem o alvo inteiro.
- Um denunciante local recebe uma notificação (
report_resolved) na primeira resolução. Reabrir e resolver de novo não acrescenta notificação. Um denunciante pode listar as próprias denúncias comGET /api/v1/reportse vê apenas se cada uma está aberta ou resolvida. O resultado, a ação tomada, o motivo dado ao alvo e o responsável não são mostrados.
Denúncias registradas por uma análise externa
Seção intitulada “Denúncias registradas por uma análise externa”Um hook de decisão que responde flag registra uma denúncia com o ator da sua instância como denunciante. A denúncia
indica isso: hook_origin na API de administração e no webhook report.created, uma linha nos detalhes da denúncia e automated em
my admin report show. Seu comentário é a nota do plugin, e sua categoria vem do motivo. Ela não é encaminhada quando
é registrada, e resolvê-la não notifica ninguém. Quando o alvo está em outro servidor, você mesmo pode encaminhá-la
(forward): a nota do plugin fica no seu servidor, e só o texto que você escreve sai. Cancelar a decisão
deixa a denúncia como está.
Salas de chat de voz
Seção intitulada “Salas de chat de voz”- Um usuário local pode denunciar uma sala de chat de voz aberta que consegue ver (
POST /api/v1/reportscomvoice_room_id, eaccount_iddefinido como o anfitrião da sala). A denúncia tem como alvo o anfitrião naquele momento e aponta para as configurações da sala (nome e descrição) como eram então. Ela não aponta para nenhuma publicação e nunca é encaminhada a outro servidor. - Os detalhes da denúncia (
GET /api/v1/admin/reports/{id}) mostram a sala (voice_room): cada mudança de suas configurações, quem participou e quando saiu, quem foi removido dela e como ela terminou. Os registros de quem participou são mantidos por 90 dias depois que a sala termina (voice_participants_retention_days) e enquanto uma denúncia apontar para a sala (retenção de registros). Não há gravações nem chat de texto, então esses registros são a única evidência. - Quem tem
manage_reportspode encerrar uma sala aberta para todos os participantes comPOST /api/v1/admin/voice_rooms/{id}/end(corpo{"reason": "..."}, opcional, até 500 caracteres). O motivo é só para os moderadores; os participantes veem apenas que a sala terminou. Funciona também com o chat de voz desativado, e o registro de auditoria gravavoice_room_ended. No cliente web, a página da denúncia de uma sala aberta tem “Encerrar a sala”, que pede confirmação antes, com o motivo.
Eventos
Seção intitulada “Eventos”- Um usuário local pode denunciar um evento que consegue ver, inclusive um cancelado (
POST /api/v1/reportscomevent_id, eaccount_iddefinido como o organizador do evento). A denúncia tem como alvo o organizador e aponta para as configurações do evento (título, descrição e locais) como o denunciante as viu. Um evento ainda em votação de data pode ser denunciado e cancelado como qualquer outro. Ela não aponta para nenhuma publicação e nunca é encaminhada a outro servidor. - Os detalhes da denúncia (
GET /api/v1/admin/reports/{id}) mostram o evento (event): sua data, se e como foi cancelado, e cada mudança de suas configurações, das mais antigas para as mais novas, com todos os seus locais, inclusive os que só os participantes aprovados viam.reported_revision_idé a versão que o denunciante viu, então um título ou um endereço alterado depois da denúncia continua diante de você. - Quem tem
manage_reportspode cancelar um evento comPOST /api/v1/admin/events/{id}/cancel(corpo{"reason": "..."}, opcional, até 500 caracteres). O motivo é mostrado com o cancelamento a todos que veem o evento. Os usuários que responderam que vão ou talvez e os usuários convidados são notificados, como no cancelamento feito pelo próprio organizador, e o registro de auditoria gravaevent_cancelled. Um evento já cancelado responde409event-closed. No cliente web, a página da denúncia de um evento tem “Cancelar o evento”, que pede confirmação antes, com o motivo. - Suspender ou excluir o organizador cancela os eventos do organizador que ainda não começaram, inclusive os ainda em votação de data (
gathering.cancel_organized), e notifica seus participantes. Esses cancelamentos não nomeiam ninguém como quem os cancelou, e revogar a suspensão não os restaura. Os eventos que já começaram não são cancelados.
Notificações para moderadores e as contagens pendentes
Seção intitulada “Notificações para moderadores e as contagens pendentes”Novas denúncias, cadastros aguardando aprovação e recursos chegam às pessoas com a permissão como notificações no app.
| Notificação | Quando chega | Quem a recebe |
|---|---|---|
admin_report |
Quando o alvo da denúncia não tem outra denúncia aberta (uma segunda denúncia ou posterior sobre a mesma conta não notifica) | Pessoas cuja função tem manage_reports, exceto o denunciante e o alvo da denúncia |
admin_sign_up |
Quando um cadastro começa aguardando aprovação (modo de aprovação, ou open em uma instalação que não consegue enviar e-mails) |
Pessoas cuja função tem manage_accounts |
admin_appeal |
Quando um recurso é feito contra uma ação | Pessoas cuja função tem manage_accounts, exceto quem recorreu |
admin_custom_emoji_request |
Quando se solicita criar um emoji personalizado ou substituir sua imagem | Pessoas cuja função tem manage_custom_emojis, exceto quem solicitou |
admin_error_group |
Quando o servidor ou o cliente web relata um erro de um tipo novo, ou um grupo de erros que foi resolvido acontece de novo em outra versão do servidor | Pessoas cuja função tem manage_errors |
admin_domain_list_failing |
Quando a busca de uma lista de bloqueio assinada falha pela terceira vez seguida | Pessoas cuja função tem manage_domains |
admin_error_groupchega no máximo 10 vezes por hora para o servidor inteiro. O restante da hora se dobra em uma só notificação que diz quantos grupos de erros a mais houve. Um grupo silenciado nunca notifica. Um erro que o cliente web relata para um visitante que não entrou só notifica quando o navegador de um usuário que entrou também o relata, e sua recorrência não notifica ninguém. Os grupos de erros são lidos e resolvidos, silenciados ou reativados porGET /api/v1/admin/error_groupsePOST /api/v1/admin/error_groups/{id}/resolve(/mute,/unmute), que exigemmanage_errors.- Quem recebe uma notificação é decidido pela permissão da pessoa no momento em que a notificação é criada. Quem depois perde a permissão deixa de ver esse tipo na lista e na contagem de não lidas. Se a permissão volta, passa a vê-lo de novo.
- Cada tipo de notificação acima também chega por e-mail, ativado por padrão. Cada pessoa ativa ou desativa cada tipo no app e por
e-mail na página Notificações das configurações (
/settings/notificationsno cliente web), que lista apenas os tipos que a função dela recebe. Um tipo desativado no app não é criado para ela, então não é enviado por push nem por e-mail; as contagens deGET /api/v1/admin/countsnão mudam, porque contam as próprias denúncias, cadastros e recursos. Junto com as denúncias abertas, as contagens também retornam quando a denúncia aberta mais antiga foi registrada (oldest_open_report_filed_at). O servidor enfileira o job de e-mail na transação que registra a notificação, e o job envia o e-mail logo após o commit, sem esperar a notificação ser lida. Se a pessoa perdeu a permissão ou desativou o e-mail desse tipo até o momento do envio, ou o endereço principal dela não está confirmado ou seus e-mails estão parados, nada é enviado. O e-mail contém apenas o tipo de notificação e um link para a tela de notificações, e nada do conteúdo da denúncia ou da conta. O link de cancelamento da inscrição desativa apenas o e-mail desse tipo. Commail = none, nenhum e-mail é enviado, esends_emailemGET /api/v1/instanceéfalse.
GET /api/v1/admin/counts retorna o número de denúncias abertas (open_reports, exige manage_reports), o número de cadastros aguardando aprovação (pending_registrations) e o número de recursos aguardando análise (pending_appeals) (ambos exigem manage_accounts), o número de solicitações de emojis personalizados aguardando decisão (pending_custom_emoji_requests, exige manage_custom_emojis) e o número de grupos de erros abertos, novos, regredidos ou reativados (open_error_groups, exige manage_errors).
Os itens para os quais você não tem permissão não são retornados.
Registro de auditoria
Seção intitulada “Registro de auditoria”As operações de moderadores e administradores são registradas, uma linha cada, no registro de auditoria (audit_log_entries) na mesma transação da operação.
Operações que falharam e operações que não alteraram nada não são registradas: revogar uma ação já revogada, resolver uma denúncia resolvida, atribuir ao mesmo responsável, retirar uma regra já retirada, mover para a mesma posição, conceder uma função que o usuário já tem e revogar uma função que o usuário não tem.
| Tipo de alvo | Operações |
|---|---|
account |
account_action_issued e account_action_lifted (emitir e revogar uma ação contra uma conta), account_deletion_canceled (a exclusão cancelada porque um recurso contra um ban foi revertido), revealed_private_data (endereços IP e endereços de e-mail revelados), two_factor_disabled (autenticação em dois fatores removida), password_reset_link_issued (um link de redefinição de senha emitido), email_suppression_lifted (supressão de e-mails revogada), account_moved (uma conta local restrita movida para uma conta local; as restrições não são levadas ao destino, então você decide se as aplica lá), account_statuses_refetch_queued (nova busca das publicações de uma conta remota), account_deliveries_viewed (as entregas de uma conta local a um servidor listadas; o nome do alvo é o handle e o servidor) |
status |
status_refetch_queued (nova busca de uma publicação remota; o nome do alvo é a URI da publicação) |
domain |
domain_action_issued e domain_action_lifted (emitir e revogar uma ação sobre domínio), domain_statuses_refetch_queued (nova busca das publicações das contas do domínio), instance_marked_available (limpar as falhas de um servidor), delivery_revealed (o remetente, a URI da atividade e a inbox mascarados de uma entrega ao servidor mostrados) |
report |
report_assigned, report_unassigned, report_resolved, report_reopened, report_note_added, report_forwarded (atribuir, desatribuir, resolver e reabrir uma denúncia, adicionar uma nota e encaminhá-la) |
user |
registration_approved, registration_rejected (análise do cadastro) |
setting |
setting_changed (configurações da instância), text_changed (textos da instância) |
rule |
rule_added, rule_revised, rule_moved, rule_retired (regras da instância) |
role |
role_granted, role_revoked (conceder e revogar uma função de um usuário), role_created, role_updated, role_deleted (criar, alterar e excluir uma função) |
appeal |
appeal_upheld, appeal_overturned (análise do recurso; reverter também grava account_action_lifted para a ação, e account_deletion_canceled para um ban) |
signup_block |
signup_block_added, signup_block_lifted (adicionar e revogar um bloqueio de cadastro) |
hook_decision |
hook_decision_applied (o servidor agiu sobre o veredito de uma análise externa e deixou o estado; o autor é o sistema), hook_decision_overridden (um moderador cancelou a decisão, também ao reverter o recurso dela), hook_appeal_upheld (um moderador manteve o recurso de uma publicação recusada, e a decisão permanece) |
custom_emoji |
custom_emoji_created, custom_emoji_image_replaced, custom_emoji_copied, custom_emoji_updated, custom_emoji_enabled, custom_emoji_disabled, custom_emoji_deleted (registrar um emoji personalizado, substituir sua imagem, copiar um emoji de outro servidor, alterá-lo, ativá-lo, desativá-lo e excluí-lo) |
webhook |
webhook_created, webhook_updated, webhook_deleted, webhook_enabled, webhook_disabled, webhook_secret_rotated (criar, alterar, excluir, ativar e desativar um webhook, e gerar de novo seu segredo) |
announcement |
announcement_created, announcement_updated, announcement_published, announcement_withdrawn, announcement_deleted (criar, alterar, publicar e retirar um comunicado, e excluir um rascunho) |
invite |
invite_created, invite_revoked (criar e revogar um convite; o nome do alvo são os 4 primeiros caracteres do código) |
billing_source |
billing_import_queued (uma importação de cobrança foi iniciada manualmente; o nome do alvo é o nome do provedor) |
cost_item |
cost_item_created, cost_item_relabeled, cost_item_price_revised, cost_item_end_changed, cost_item_deleted (registrar um custo, alterar seu nome e afins, revisar seu valor, alterar sua data de término e excluí-lo; o nome do alvo é o nome do item) |
supporter_program |
supporter_program_enabled, supporter_program_disabled (ativar e desativar a cobrança; o nome do alvo é o nome do provedor de pagamento), e supporter_tips_enabled, supporter_tips_revised, supporter_tips_disabled (ativar as gorjetas, alterar seus valores e desativá-las; o nome do alvo é a moeda e os valores em unidades menores) |
supporter_plan |
supporter_plan_created, supporter_plan_revised, supporter_plan_retired (criar, alterar e retirar um plano de apoiador; o nome do alvo é o nome do plano) |
supporter_subscription |
supporter_subscription_ended (um administrador encerrou uma assinatura de imediato; o nome do alvo é o nome do plano e o handle do usuário) |
custom_emoji_request |
custom_emoji_request_submitted, custom_emoji_request_withdrawn, custom_emoji_request_approved, custom_emoji_request_rejected (enviar, retirar, aprovar e rejeitar uma solicitação de emoji personalizado; o nome do alvo é o :shortcode:) |
payment_provider |
payment_reconcile_queued (uma reconciliação com o provedor de pagamento foi iniciada manualmente; o nome do alvo é o nome do provedor) |
oauth_client |
oauth_client_disabled, oauth_client_enabled (desativar e ativar um cliente OAuth; desativar revoga todos os seus tokens; o nome do alvo é o nome do cliente e o client_id) |
oauth_client_host |
oauth_client_host_denied, oauth_client_host_allowed (negar e revogar a negação de um host de Client ID Metadata Document; negar revoga os tokens dos clientes desse host; o nome do alvo é o host) |
instance |
service_closure_announced, service_closure_withdrawn, service_closure_closed, service_closure_delivery_completed (anunciar o encerramento do serviço ou alterar a data, retirar o anúncio, encerrar e concluir a entrega do encerramento; o nome do alvo é service_closure) |
voice_room |
voice_room_ended (um moderador encerrou uma sala de chat de voz aberta; o nome do alvo é o ID da sala, pois o nome some quando a conta que o escreveu é apagada; os detalhes da denúncia mostram o nome) |
event |
event_cancelled (um moderador cancelou um evento; o nome do alvo é o ID do evento, pois o título some quando a conta que o escreveu é apagada; os detalhes da denúncia mostram o título) |
domain_allow |
domain_allow_added, domain_allow_removed (adicionar um domínio à lista de permitidos da federação e removê-lo; veja federar apenas com servidores permitidos; o nome do alvo é o domínio) |
link_card_domain |
link_card_domain_fetch_stopped, link_card_domain_images_stopped, link_card_domain_rule_removed (definir uma regra do crawler de cartões de link em um domínio e removê-la; veja domínios de cartões de link) |
login_provider |
login_provider_created, login_provider_updated, login_provider_deleted, login_provider_enabled, login_provider_disabled, login_provider_secret_rotated (adicionar, alterar, excluir, ativar e desativar um provedor de login externo, e substituir seu segredo de cliente; o nome do alvo é o nome de exibição do provedor) |
domain_list_subscription |
domain_list_subscription_created, domain_list_subscription_updated, domain_list_subscription_deleted (assinar uma lista de bloqueio, alterar suas configurações e removê-la), domain_list_draft_accepted e domain_list_draft_rejected (aceitar um rascunho, o que também grava a ação sobre domínio, e rejeitar um), domain_list_fetch_queued (uma busca pedida manualmente); o nome do alvo é o título da assinatura; veja assinar listas de bloqueio |
A lista mostra se o alvo ainda existe. Contas, denúncias, recursos e bloqueios de cadastro que desapareceram após o período de retenção, permissões removidas e funções, emojis personalizados e webhooks excluídos mostram apenas o nome no momento do registro e nenhum link para uma tela.
my admin audit listmy admin audit list -actor alice -action domain_action_issuedmy admin audit list -target-kind domain -target-id spam.exampleNa API de administração: GET /api/v1/admin/audit_log (filtre com actor_account_id, action, target_kind e target_id). Ela exige a permissão view_audit.
No cliente web, abra Moderação → Registro de auditoria (/moderation/audit-log): cada entrada se lê como uma frase de quem fez o quê a quê, das mais novas para as mais antigas, com a pessoa e o alvo ligados às suas telas.
Filtre por quem fez (você, ou a pessoa de uma entrada em “Outras operações dela”), pelo tipo de alvo e depois de operação, e por um alvo (“Outras operações sobre isto” de uma entrada).
- Uma linha é o autor (o usuário para
user, ouclipara a CLI), a operação, o tipo e o ID do alvo, o nome de exibição do alvo, o ID do registro original e o horário. O ID do alvo é o ID da conta, denúncia, recurso, usuário, regra, função ou bloqueio de cadastro; para uma ação sobre domínio é o domínio; para configurações e textos é a chave. - O nome de exibição do alvo (
@alice,@bob@example.com, um domínio, uma chave de configuração, o texto de uma regra; para um texto sua chave, para uma função sua chave e o handle do usuário, para um bloqueio de cadastro seu tipo e valor) é uma cópia feita no momento do registro, então continua legível depois que o alvo some. Cada linha da API também retorna se o alvo ainda existe (target_exists), que éfalsepara contas, denúncias, recursos e bloqueios de cadastro que não existem mais. O registro de auditoria da web mostra apenas o nome de exibição, sem link, para um alvo que não existe mais. - O texto de motivos e notas não é copiado. Consulte-o pelo ID do registro original (a ação, atribuição, resolução, reabertura, nota, análise ou a versão de uma configuração ou regra).
- A lista vai das mais novas para as mais antigas com paginação por keyset (
-before <entry id>na CLI). - Não há API nem CLI para atualizar ou excluir o registro de auditoria. As linhas antigas são removidas após o período de retenção.
Retenção de registros e retenções legais
Seção intitulada “Retenção de registros e retenções legais”Depois do período de retenção de cada tipo de registro, jobs horários (moderation.purge_records, identity.purge_origins, voice.purge_records e gathering.purge_records) removem os registros de moderação.
Você pode alterar os períodos nas configurações da instância, mas não abaixo do limite inferior (configurações da instância). Um período alterado passa a valer a partir da próxima execução. Uma retenção legal liberada, com seu motivo, é removida quando o período de retenção das ações de moderação passa a contar desde a sua liberação.
| Registro | Configuração | Padrão | Limite inferior | Conta a partir de |
|---|---|---|---|---|
| Endereço IP e User-Agent da entrada | session_origins_retention_days |
180 dias | 90 dias | A entrada |
| Endereço IP do cadastro | registration_origins_retention_days |
180 dias | 90 dias | O cadastro |
| Denúncias (comentário, publicações alvo, notas, atribuições, resoluções, reaberturas) | reports_retention_days |
365 dias | 180 dias | A última resolução |
| Ações contra contas (motivo, nota, publicações alvo, revogação) e recursos | moderation_actions_retention_days |
365 dias | 180 dias | O fim da ação |
| Registro de auditoria | audit_log_retention_days |
730 dias | 365 dias | O registro |
| Bloqueios de cadastro | Nenhuma (não pode ser alterada) | 30 dias | n/d | O que vier primeiro entre a revogação e a expiração |
| Quem participou de uma sala de chat de voz (participações, oradores e ouvintes, mãos levantadas, convites, remoções) | voice_participants_retention_days |
90 dias | 30 dias | O fim da sala |
| As decisões dos hooks de decisão | hook_decisions_retention_days |
90 dias | 30 dias | A decisão |
| As respostas, aprovações, convites e votos nas datas candidatas de um evento | event_records_retention_days |
90 dias | 30 dias | O que vier primeiro entre o fim do evento (para um evento cuja data nunca foi fixada, o fim da última data candidata) e o cancelamento dele |
- As denúncias abertas nunca são removidas. Uma denúncia a que uma ação se refere (
report_idda ação) permanece até essa ação ser removida. - O fim de uma ação é o que vier primeiro entre a revogação e a expiração. Para uma ação que foi contestada, se a análise vier depois disso, o fim é o momento da análise, e a ação é mantida enquanto o recurso aguarda análise.
warnedelete_statusesnão têm efeito duradouro, então o fim é o momento em que foram emitidos. Uma ação sem fim (umban, umsuspendsem horário de término e assim por diante) não é removida até ser revogada. - As publicações para as quais uma denúncia ou uma ação aponta não são excluídas fisicamente pelo job de limpeza, junto com sua mídia anexada, até essa denúncia ou ação ser removida, mesmo que o autor as tenha excluído (elas somem da vista). As publicações remotas também permanecem além do período de retenção (inclusive a configuração da instância
remote_status_max_retention_days). - Um bloqueio de cadastro que não tem nem revogação nem horário de término permanece enquanto estiver em vigor.
- Os registros de quem participou de uma sala de chat de voz para a qual uma denúncia aponta permanecem até essa denúncia ser removida. A sala em si (seu nome, descrição, anfitriões e como terminou) nunca é removida.
- As respostas, os votos e os convites de um evento para o qual uma denúncia aponta permanecem até essa denúncia ser removida, e também os que nomeiam uma conta sob retenção legal. O evento em si (suas configurações e lugares, sua data e datas candidatas, seus coorganizadores e seu cancelamento) nunca é removido; depois que as respostas somem, ele não conta ninguém como participante.
- Uma execução do job remove apenas um número limitado de linhas por tipo (100 por vez, 20 vezes, para ações, denúncias e bloqueios de cadastro; 1.000 linhas por vez, 20 vezes, para o registro de auditoria). A execução seguinte remove o resto.
Retenções legais
Seção intitulada “Retenções legais”Enquanto uma ordem judicial proíbe o apagamento (Lei de Plataformas de Distribuição de Informação do Japão, Artigo 16) ou um pedido de divulgação está sendo tratado, você pode impedir o apagamento por conta.
my admin retention hold -reason "court order 2026-123" @alicemy admin retention list -account @alicemy admin retention release <hold id>- Para uma conta sob retenção legal, suas ações e recursos, as denúncias sobre ela e as que ela fez, os registros de auditoria desses itens, os endereços IP de entrada e de cadastro, suas publicações e os registros das salas de chat de voz de que ela participou ou em que atuou não são removidos após o período de retenção. Um bloqueio de cadastro criado a partir do banimento dessa conta também é mantido além de 30 dias após a revogação ou expiração.
- Você pode colocar várias retenções legais em uma conta. Quando você as libera todas, os registros além do prazo são removidos na execução seguinte. Liberar uma retenção já liberada não altera nada.
- As retenções legais e sua liberação são feitas apenas com a CLI, e o autor no registro é a CLI.
- Os dados de uma conta excluída (uma cujo
banchegou à data, uma que o usuário excluiu, ou uma conta remota que seu servidor excluiu) são apagados 7 dias após a exclusão pelo job horárioaccount.erase_deleted. As publicações de uma conta remota também são apagadas, inclusive as que usuários locais salvaram ou responderam. Uma conta remota que foi marcada como excluída apenas porque uma busca respondeu410 Gone, sem umDeleteassinado próprio, é buscada mais uma vez antes. Um segundo410a apaga. Se o servidor dela voltar a servi-la, ela volta com as publicações, e nada é apagado. Qualquer outra resposta (404ou nenhuma resposta) espera uma execução posterior, e 30 dias após a exclusão a conta é apagada de qualquer modo. Uma conta sob retenção legal não é apagada. As publicações para as quais uma denúncia ou ação aponta permanecem até esse registro ser removido. O URI e o nome de usuário da conta e os registros de ações permanecem. Os nomes e descrições que a conta deu às suas salas de chat de voz são esvaziados; as salas permanecem.
Exportar para pedidos de divulgação
Seção intitulada “Exportar para pedidos de divulgação”Para um pedido de divulgação (RGPD Artigo 15, Lei de Proteção de Informações Pessoais do Japão Artigo 33), responda exportando todos os registros de moderação de uma conta como JSON.
my admin account export-moderation @alice > alice-moderation.json- A exportação contém as ações contra a conta (inclusive notas privadas, revogação, recursos e análises), as denúncias sobre a conta (comentário, publicações alvo, regras citadas, notas dos moderadores, atribuições, resoluções, reaberturas), as denúncias que a conta fez (apenas se cada uma está aberta ou resolvida) e os registros de auditoria desses itens.
- A identidade dos denunciantes (a conta denunciante, e o URI e o servidor de origem de uma denúncia recebida) não é exportada. Antes de entregar a exportação, confira que o comentário de uma denúncia não diz nada que identifique o denunciante.
- Um moderador é exportado pelo ID de usuário. Coloque uma retenção legal antes, para que os registros não sejam removidos enquanto você trata o pedido.
Para LLMs e agentes de programação:llms.txt,llms-full.txt, llms-small.txt